Apărarea colectivă: securitatea pe care nu o faci singur
de Claudiu Hulea · IT Management Consultant
Una dintre cele mai sănătoase idei pe care le-am citit recent despre securitate vine dintr-un interviu cu Ann Barron-DiCamillo, CISO la U.S. Bank: securitatea nu poate fi deținută de un singur om. Nici în interiorul organizației, nici în fața atacatorilor. E o observație simplă, dar schimbă felul în care îți construiești apărarea. Mai jos, trei lucruri care merită luate de aici, traduse în registrul organizațiilor din România.
Opiniile atribuite îi aparțin autoarei interviului; restul e lectura noastră, informativă, nu consultanță.
Securitatea pe care nu o faci singur, nici în interior
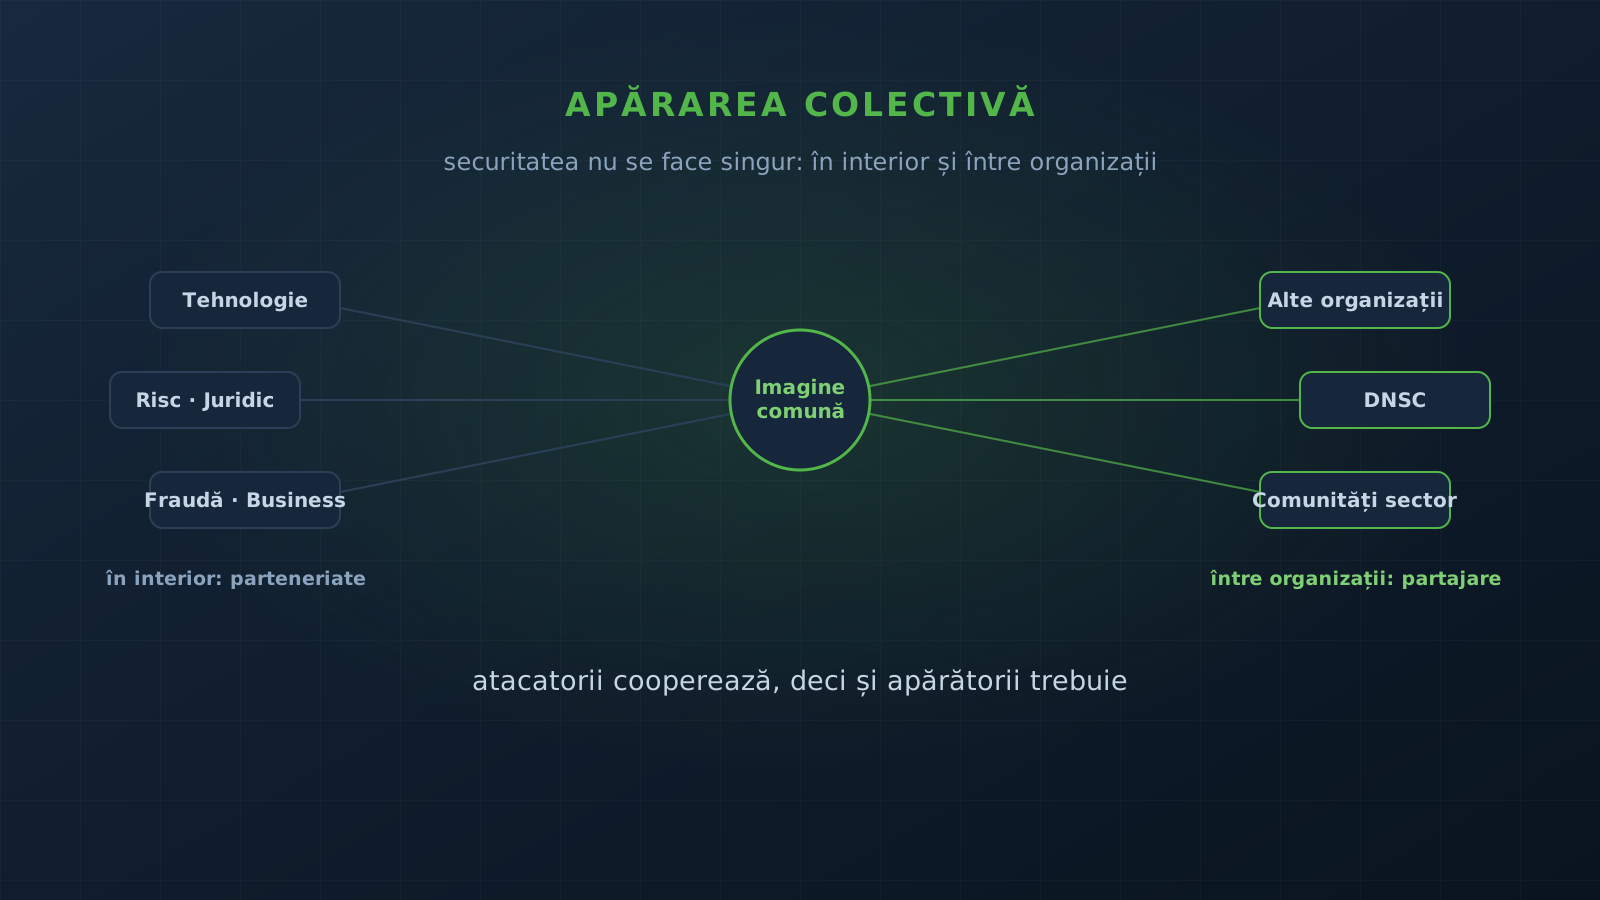
Rolul CISO s-a umflat: acoperă azi frauda, reziliența, riscul de terți, guvernanța AI. Punctul ei e că niciun lider nu poate deține personal fiecare bucată la scară. Succesul nu vine din a-i da CISO-ului mai multă autoritate, ci din parteneriate de încredere între echipe: tehnologie, risc, juridic, fraudă, conformitate, business. O decizie de risc are nevoie de contextul întregii organizații, nu doar de cel tehnic.
În România, asta se leagă direct de o cerință pe care DORA și NIS2 o aduc explicit: răspunderea urcă la conducere. Articolul 20 din NIS2 pune organele de conducere să aprobe și să supravegheze măsurile de risc. Cu alte cuvinte, legea spune și ea că securitatea nu e un siloz tehnic, ci o responsabilitate distribuită, cu răspundere la vârf.
Apărarea colectivă, dincolo de organizație
A doua idee e că o singură organizație vede doar felia ei. Atacatorii, în schimb, refolosesc aceeași infrastructură și aceleași tehnici împotriva mai multor ținte. De aici valoarea partajării: indicatori, tehnici și abordări de remediere, puse în comun, construiesc o imagine operațională mai bună decât și-o poate face oricine singur. Barron-DiCamillo trimite la mecanisme sectoriale de tip ISAC și la parteneriate public-privat.
Transpus la noi, înseamnă participarea la schimbul de informații coordonat de DNSC și la comunitățile sectoriale, bancare și nu numai. O anumită duplicare între organizații e inevitabilă și chiar potrivită, fiindcă mediile diferă, dar avertizarea timpurie reciprocă valorează mai mult decât costul suprapunerii. Concurența pe piață nu înseamnă concurență în apărare: atacatorii cooperează, deci și apărătorii trebuie.
Conformitatea care arată bine nu e cea care reduce riscul
Aici e observația cea mai tăioasă, și cea care rimează cu ce spunem constant. Multe organizații supra-investesc în activități care demonstrează securitate, în loc de cele care o produc. Banii ar trebui mutați spre automatizare, vizibilitate asupra activelor, management al identității și al vulnerabilităților, și inginerie secure-by-design.
Atenție la nuanță, ca să nu fie citită greșit: conformitatea nu e inamicul. O verificare DORA sau NIS2 cere să dovedești că măsurile funcționează. Problema e conformitatea de formă, documentul care bifează o cerință fără un control real în spate. Un control pe care nu îl poți demonstra nu există, dar nici un document care nu acoperă un control real nu valorează ceva. Am scris pe larg despre diferența asta în controlul care trece testul.
Viteză sau acuratețe la raportarea incidentelor
A patra observație e despre tensiunea pe care o simt toți cei care intră sub DORA și NIS2: termenele de raportare s-au scurtat, dar la începutul unui incident informația e incompletă și se schimbă de la o oră la alta. Echilibrul corect nu e nici tăcerea, nici raportarea prematură a unor „fapte” care se dovedesc false, ci un proces care comunică transparent și, în același timp, lasă loc pentru înțelegerea corectă a evenimentului.
Practic, asta înseamnă să ai pregătit, dinainte, cine decide, ce se raportează în prima notificare și cum se actualizează pe măsură ce faptele se clarifică. Procesul se pregătește pe timp de pace, nu în primele ore ale unui incident.
Ce luăm de aici
Pentru o organizație din România, mai ales una reglementată, lecțiile se traduc simplu:
- securitatea e o responsabilitate comună, cu parteneriate reale între echipe și cu răspundere la nivel de conducere;
- participă la partajarea de informații despre amenințări, nu te apăra doar cu ce vezi tu;
- cheltuie pe ce reduce riscul, nu pe ce îl demonstrează, și cere ca fiecare control să poată fi probat;
- pregătește procesul de raportare înainte să ai nevoie de el.
Niciuna nu e spectaculoasă. Toate țin de maturitate, nu de o unealtă nouă.
Vrei să vezi unde stă organizația ta pe aceste patru dimensiuni și ce ai de întărit prioritar? Scrie-ne și pornim de la o evaluare.
Surse
Întrebări frecvente
Ce înseamnă „apărare colectivă” în securitate?
Că nicio organizație nu se apără singură cu succes. Pe de o parte, în interior, securitatea e o responsabilitate comună a echipelor de tehnologie, risc, juridic, fraudă, conformitate și business. Pe de altă parte, între organizații, partajarea de informații despre amenințări le dă tuturor o imagine comună mai bună decât cea pe care și-o poate construi fiecare singur.
De ce ar partaja companiile informații, dacă sunt concurente?
Fiindcă atacatorii nu concurează între ei, cooperează. O amenințare care lovește o bancă lovește, de regulă, și pe celelalte. Partajarea indicatorilor și a tehnicilor nu e un avantaj cedat concurenței, ci o avertizare timpurie reciprocă. O anumită suprapunere e normală și utilă, fiindcă mediile diferă.
Nu e conformitatea deja o formă de securitate?
Doar dacă dovedește controale reale. Se investește adesea prea mult în activități care „arată” securitate (documente, rapoarte de formă) și prea puțin în ce reduce efectiv riscul: automatizare, vizibilitate asupra activelor, management al identității și al vulnerabilităților, inginerie secure-by-design. Conformitatea bună probează controale care funcționează, nu umple bibliorafturi.