Lipsă de talente sau lipsă de anunțuri? Ce arată, de fapt, datele despre joburile în securitate
de Claudiu Hulea · IT Management Consultant
De ani buni, aceeași frază revine în orice discuție despre securitate: „lipsesc specialiștii”. Datele publicate recent de Help Net Security spun o poveste mai complicată. În SUA, anunțurile de angajare în securitate cibernetică au ajuns, pentru primele nouă luni ale anului, la cel mai scăzut nivel din ultimii patru ani. Nu e o dovadă că lipsa de talente a dispărut. E însă un motiv bun să ne uităm mai atent la ce măsurăm când spunem „lipsă”.
Ce arată cifrele
Datele vin de la CyberSN, o firmă de recrutare și analiză a pieței muncii în securitate, pe baza anunțurilor colectate de JobSpikr și curățate de duplicate:
- 235.786 de anunțuri în SUA, din ianuarie până în septembrie 2026, față de 320.210 în aceeași perioadă din 2025, adică o scădere de 26,4%;
- față de 2024, scăderea e de doar aproximativ 4%, fiindcă 2025 a fost un an neobișnuit de puternic;
- anunțurile pentru CISO și roluri de conducere au scăzut cu 38,9% față de recordul din 2025;
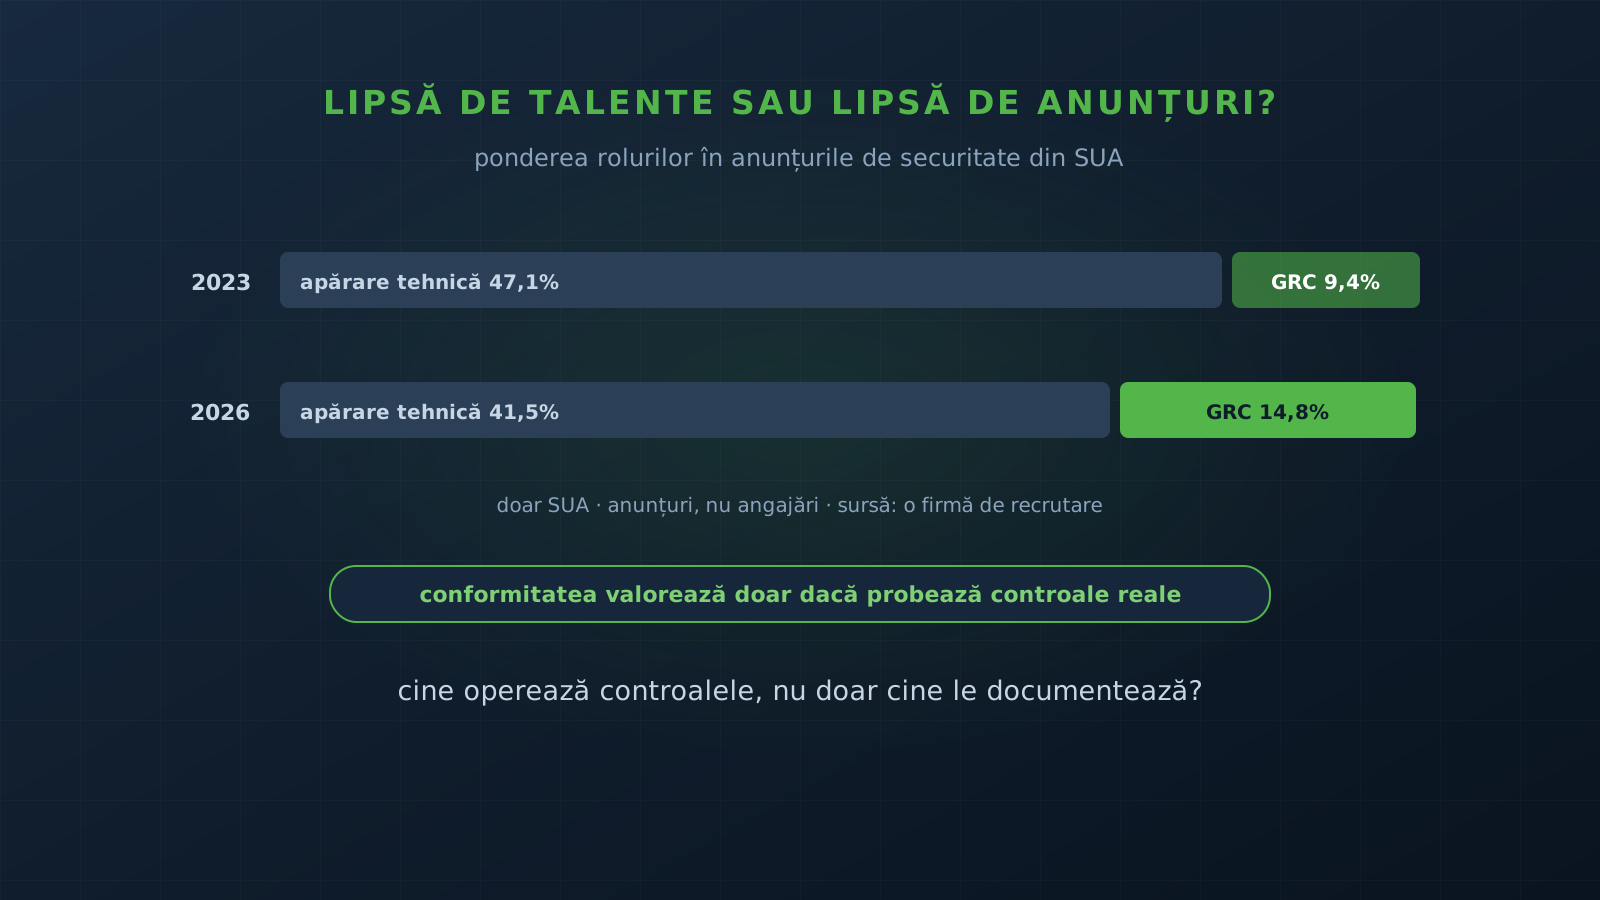
- ponderea rolurilor de guvernanță, risc și conformitate (GRC) a crescut de la 9,4% în 2023 la 14,8% în 2026;
- ponderea rolurilor tehnice de apărare (ingineri și analiști care operează și monitorizează controalele) a scăzut de la 47,1% la 41,5%, deși rămâne cea mai mare categorie;
- anunțurile pentru testeri de penetrare au scăzut la aproape jumătate față de 2025;
- anunțurile pentru ingineri de securitate AI s-au triplat, dar sunt doar aproximativ 2.400.
Ce nu arată
Înainte de orice concluzie, limitele, fiindcă sunt mari:
- e doar SUA. Nu există nicio cifră pentru Uniunea Europeană sau pentru România;
- anunțurile nu sunt angajări. Articolul o spune explicit: datele măsoară ce au publicat angajatorii, nu câți oameni au fost angajați;
- sursa e o firmă de recrutare. Atât datele, cât și singurul comentariu din articol vin de la CyberSN. Nu înseamnă că cifrele sunt greșite, dar explicațiile oferite (de pildă, instabilitatea din conducerea companiilor, care blochează angajările în securitate) sunt opinii, nu concluzii susținute de date;
- „minus 26%” ar fi un titlu înșelător. Scăderea mare vine din comparația cu un 2025 excepțional. Față de 2024, piața e aproape stabilă.
Cu limitele astea, cea mai solidă observație nu e scăderea totală, ci schimbarea de structură: cererea se mută de la cine face securitatea tehnic spre cine o guvernează și o documentează.
Mutarea spre GRC: plauzibilă și la noi, dar cu o capcană
Pentru România nu avem date, așa că ce urmează e lectura noastră, nu o constatare. Presiunea de reglementare explică bine mutarea spre GRC în SUA, unde o mare parte din creștere vine din avocați specializați în protecția datelor și securitate. La noi, NIS2 și DORA împing în aceeași direcție: entitățile reglementate trebuie să aibă politici, analize de risc, raportare și guvernanță aprobată de conducere. E rezonabil să ne așteptăm ca și aici cererea pentru conformitate să crească.
Capcana e să angajezi pentru documente în loc de controale. Un departament GRC care produce politici, registre și rapoarte fără să verifice că măsurile chiar funcționează face conformitate de formă: bifează cerința, nu reduce riscul. Exact asta cer, de fapt, NIS2 și DORA să eviți: să poți dovedi că un control funcționează, nu doar că există pe hârtie. Am scris pe larg despre diferența asta în controlul care trece testul.
Ce înseamnă pentru o organizație de aici
Dacă tendința din SUA se confirmă și în Europa, o firmă din România s-ar putea trezi cu mai mulți oameni care scriu politici și mai puțini care operează efectiv apărarea: monitorizare, răspuns la incidente, testare. Câteva întrebări merită puse acum, înainte ca piața să decidă în locul tău:
- cine operează controalele, nu doar cine le documentează? O politică de gestionare a vulnerabilităților nu valorează nimic fără cineva care face efectiv bucla de descoperire, prioritizare, remediere și re-testare;
- ce faci intern și ce externalizezi, conștient? Monitorizarea continuă și testarea periodică sunt greu de acoperit cu o echipă mică. Decizia de a le face intern sau cu un partener trebuie luată deliberat, nu lăsată pe seama posturilor care nu se mai deschid;
- cum dovedești că funcționează? Conformitatea bună e cea care leagă fiecare cerință de o probă: loguri, rapoarte de testare, revizii, excepții înregistrate.
Ce reținem
„Lipsa de talente” e o frază comodă, dar datele recente arată mai degrabă o piață care se reorganizează: mai puține anunțuri în SUA, mai multă cerere pentru guvernanță și conformitate, mai puțină pentru testare și apărare tehnică. Nimic din toate astea nu se transferă automat în România, iar sursa merită citită cu ochii deschiși. Lecția utilă e alta: oricât de mult crește partea de conformitate, ea are valoare doar dacă probează controale reale. Altfel, ai angajat oameni care documentează o apărare pe care nu o operează nimeni.
Vrei să știi cum stă organizația ta la echilibrul dintre conformitate și capacitatea efectivă de apărare? Scrie-ne și pornim de la o evaluare.
Surse
Întrebări frecvente
Există sau nu o lipsă de specialiști în securitate?
Datele recente nu o confirmă în forma în care e repetată de obicei. În SUA, anunțurile de joburi în securitate au scăzut la minimul ultimilor patru ani pentru primele nouă luni ale anului. Dar anunțurile nu sunt angajări, iar datele acoperă doar SUA, așa că nu se pot transfera automat în România.
Ce roluri cresc și ce roluri scad?
Cresc rolurile de guvernanță, risc și conformitate (GRC), de la 9,4% din anunțuri în 2023 la 14,8% în 2026, împinse în special de avocații specializați în protecția datelor și securitate. Scad rolurile tehnice de apărare și, puternic, cele de testare a penetrării. Inginerii de securitate AI s-au triplat, dar rămân o nișă mică.
Ce înseamnă asta pentru o firmă din România?
Nu avem date pentru piața românească. Lectura noastră e că presiunea NIS2 și DORA va împinge și aici cererea spre conformitate. Riscul e ca firmele să angajeze pentru documente în loc de controale care funcționează. Echilibrul dintre conformitate și capacitatea tehnică de apărare trebuie decis conștient, nu lăsat pieței.