Cyber Resilience Act: securitatea produselor digitale devine obligatorie în UE, și a început deja
de Claudiu Hulea · IT Management Consultant
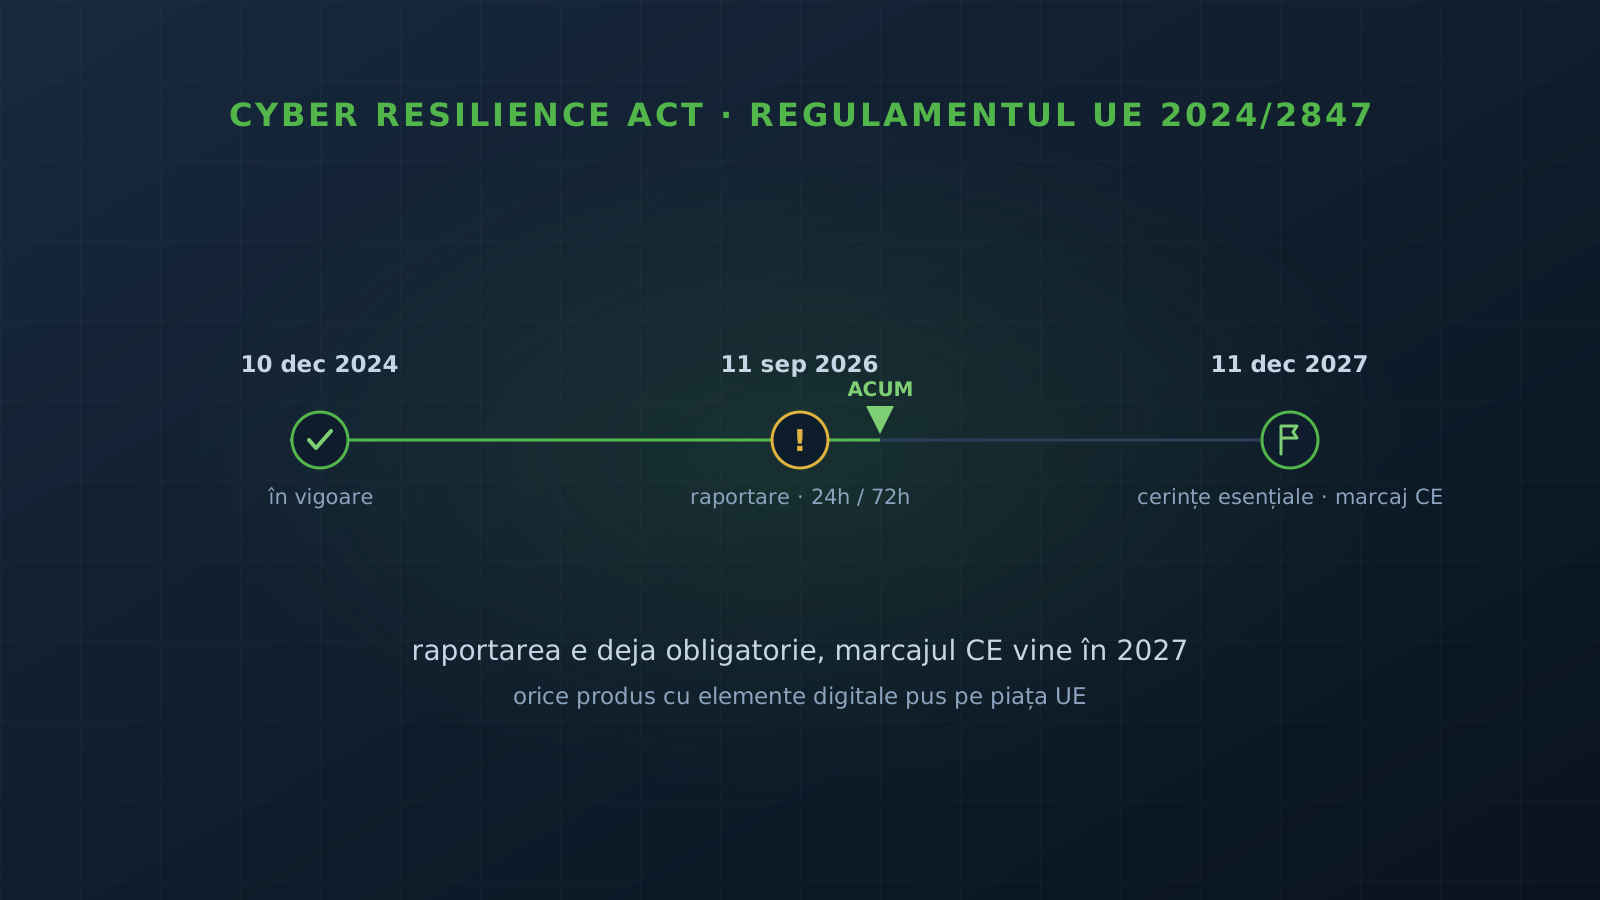
Cyber Resilience Act face securitatea cibernetică obligatorie prin lege pentru orice produs cu elemente digitale pus pe piața Uniunii Europene. Nu e o regulă doar pentru marile companii de tehnologie: te prinde dacă vinzi software sau hardware conectat în UE, indiferent de mărime. Prima obligație a intrat deja în vigoare pe 11 septembrie 2026, iar grosul cerințelor vine pe 11 decembrie 2027. Cu alte cuvinte, ceasul a pornit.
Ce e CRA și pe cine prinde
Cyber Resilience Act e Regulamentul UE 2024/2847, intrat în vigoare pe 10 decembrie 2024. E prima lege europeană care cere securitate cibernetică pentru „produse cu elemente digitale”, adică orice hardware sau software conectat pus pe piața UE, inclusiv procesarea de date la distanță legată de el.
Prinde producători, importatori și distribuitori deopotrivă. Nu contează dacă ești o corporație sau o firmă mică din România care vinde o aplicație, un dispozitiv sau o componentă software în UE. Dacă produsul tău are elemente digitale și ajunge pe piața europeană, CRA ți se aplică.
Calendarul: două date care contează
11 septembrie 2026, deja în vigoare. Obligația de raportare. O vulnerabilitate exploatată activ sau un incident sever care afectează securitatea produsului se raportează către CSIRT-ul național și ENISA, prin CRA Single Reporting Platform, cu o alertă timpurie în 24 de ore și o notificare completă în 72 de ore. Important: asta se aplică inclusiv produselor deja aflate pe piață, nu doar celor viitoare.
11 decembrie 2027, obligațiile principale. Cerințele esențiale de securitate, evaluarea de conformitate și marcajul CE. De la acea dată, un produs cu elemente digitale nu poate fi pus legal pe piața UE fără să le îndeplinească.
Ce cere, concret
Obligațiile principale nu sunt un formular, ci un mod de a construi și întreține produsul:
- Securitate prin design. Securitatea intră în proiectare de la început, nu se adaugă la final.
- Gestionarea vulnerabilităților. Un proces de tratare și de dezvăluire coordonată a vulnerabilităților, pe toată durata de suport.
- SBOM. O listă de materiale software, citibilă de mașină, care spune din ce e făcut produsul.
- Update-uri de securitate. Livrate pe durata de suport așteptată a produsului, nu doar în primul an.
- Marcaj CE. După o evaluare de conformitate, o declarație de conformitate și documentație tehnică.
Clasele de produse: cât de greu e depinde de risc
CRA împarte produsele pe niveluri de risc, iar rigoarea evaluării crește cu clasa.
- Implicit, aproximativ 90% dintre produse: autoevaluare, declarație de conformitate și documentație tehnică.
- Important (clasele I și II): conformitate prin standarde armonizate sau printr-un organism notificat.
- Critic: certificare obligatorie.
Primul pas practic e să știi în ce clasă cade produsul tău, fiindcă de acolo pornește tot efortul.
Miza
Amenzile ajung până la 15 milioane de euro sau 2,5% din cifra de afaceri anuală globală, oricare e mai mare, pentru încălcarea cerințelor esențiale sau a obligațiilor de raportare. Dincolo de amendă, consecința comercială e mai directă: fără marcaj CE, produsul nu poate fi pus legal pe piața UE.
Pentru open-source, regulamentul e mai nuanțat. Software-ul dezvoltat în afara unei activități comerciale e în mare parte în afara scopului, iar organizațiile care întrețin proiecte OSS folosite în produse comerciale au un set de obligații mai ușor, centrat pe politica de securitate și pe tratarea vulnerabilităților.
Ce faci acum, chiar dacă 2027 pare departe
- Inventariază ce produse cu elemente digitale pui pe piața UE și stabilește în ce clasă cad.
- Pornește acum un SBOM și un proces de tratare și dezvăluire a vulnerabilităților, nu în 2027.
- Definește durata de suport a fiecărui produs și cum livrezi update-uri pe toată perioada.
- Dacă ai deja produse pe piață, obligația de raportare de 24 și 72 de ore ți se aplică de pe acum. Asigură-te că știi cum și unde raportezi, prin Single Reporting Platform.
Ce reținem
CRA și un standard ca ISO/IEC 27001 nu se substituie: 27001 e securitatea procesului și a organizației, CRA e securitatea produsului pe care îl pui pe piață. Un sistem de management matur, cu inventar de active, gestionarea vulnerabilităților și răspuns la incidente, îți dă o parte din temelia pe care CRA o cere la nivel de produs, dar nu te scutește de cerințele de produs.
Principiul de fond e însă același ca peste tot: securitatea nu e un audit trecut o dată, ci un efect menținut pe toată durata de viață a produsului. CRA scrie asta în lege. Verifică efectul, nu bifa.
Vrei să știi dacă produsele tale intră sub CRA, în ce clasă cad și ce ai de pregătit până în 2027? Scrie-ne și pornim de la o evaluare.
Surse
Întrebări frecvente
Ce este Cyber Resilience Act?
Regulamentul UE 2024/2847, intrat în vigoare pe 10 decembrie 2024. E prima lege europeană care impune cerințe de securitate cibernetică obligatorii pentru orice produs cu elemente digitale pus pe piața UE, adică hardware și software conectat, inclusiv procesarea de date la distanță. Cere securitate prin design, gestionarea vulnerabilităților, SBOM, update-uri de securitate pe durata de suport și marcaj CE după o evaluare de conformitate.
Pe cine prinde și de când?
Pe producători, importatori și distribuitori de produse cu elemente digitale vândute în UE, nu doar pe marile companii de tehnologie. Calendarul are două date: obligațiile de raportare a vulnerabilităților exploatate activ și a incidentelor severe se aplică din 11 septembrie 2026 (deja), iar obligațiile principale, inclusiv marcajul CE, din 11 decembrie 2027.
Ce trebuie raportat și în cât timp?
Din 11 septembrie 2026, o vulnerabilitate exploatată activ sau un incident sever care afectează securitatea produsului se raportează către CSIRT-ul național și ENISA prin CRA Single Reporting Platform: o alertă timpurie în 24 de ore și o notificare completă în 72 de ore. Obligația se aplică inclusiv produselor puse pe piață înainte de 2027.
Ce risc dacă nu te conformezi?
Amenzi de până la 15 milioane de euro sau 2,5% din cifra de afaceri anuală globală, oricare e mai mare, pentru încălcarea cerințelor esențiale sau a obligațiilor de raportare. În plus, fără marcaj CE nu poți pune legal produsul pe piața UE. Software-ul open-source non-comercial e în mare parte în afara scopului, iar organizațiile care întrețin OSS au un regim mai ușor.