Sari la conținut
Braincap
← Toate articolele

Blog

Infrastructură & rețea

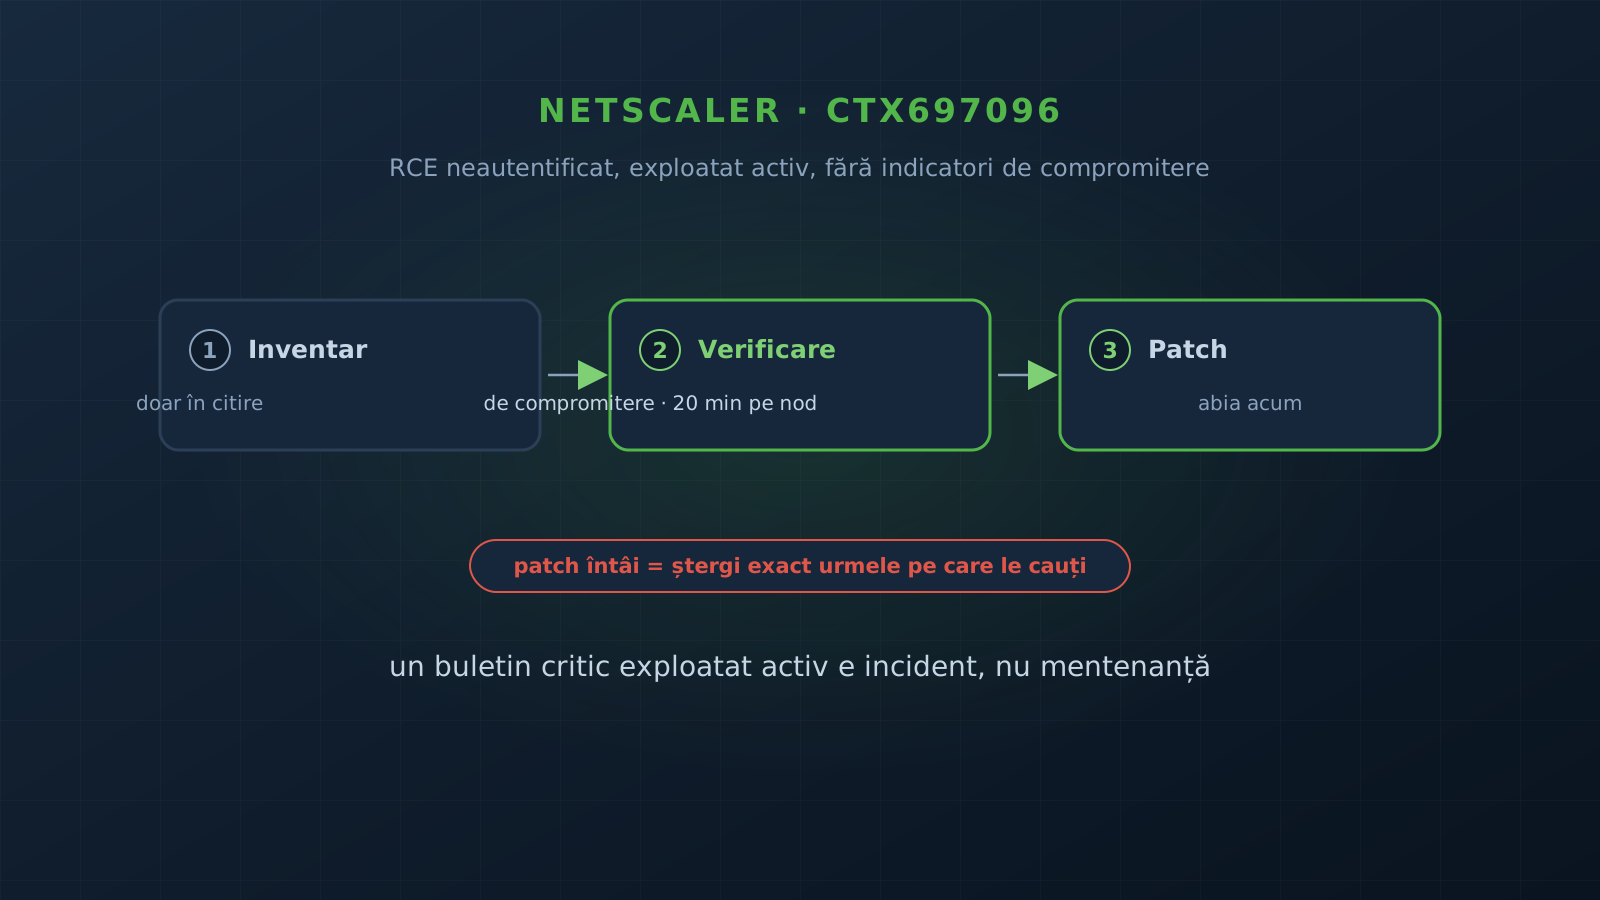
Ilustrație: ordinea corectă de lucru la un buletin critic, inventar, verificare de compromitere, apoi patch, cu avertismentul că patch-ul întâi șterge urmele

NetScaler (CTX697096): dacă dai patch primul, s-ar putea să nu afli niciodată că ai fost compromis

Citrix a publicat CTX697096, o vulnerabilitate critică deja exploatată, fără soluție temporară și fără indicatori de compromitere publicați. Ordinea corectă nu e „dă patch”, ci inventar, apoi verificare de compromitere, apoi patch. Cum procedează echipa Braincap la clienții care rulează NetScaler ADC și Gateway, ce caută pe echipamente și ce găsește aproape de fiecare dată.

Citește articolul
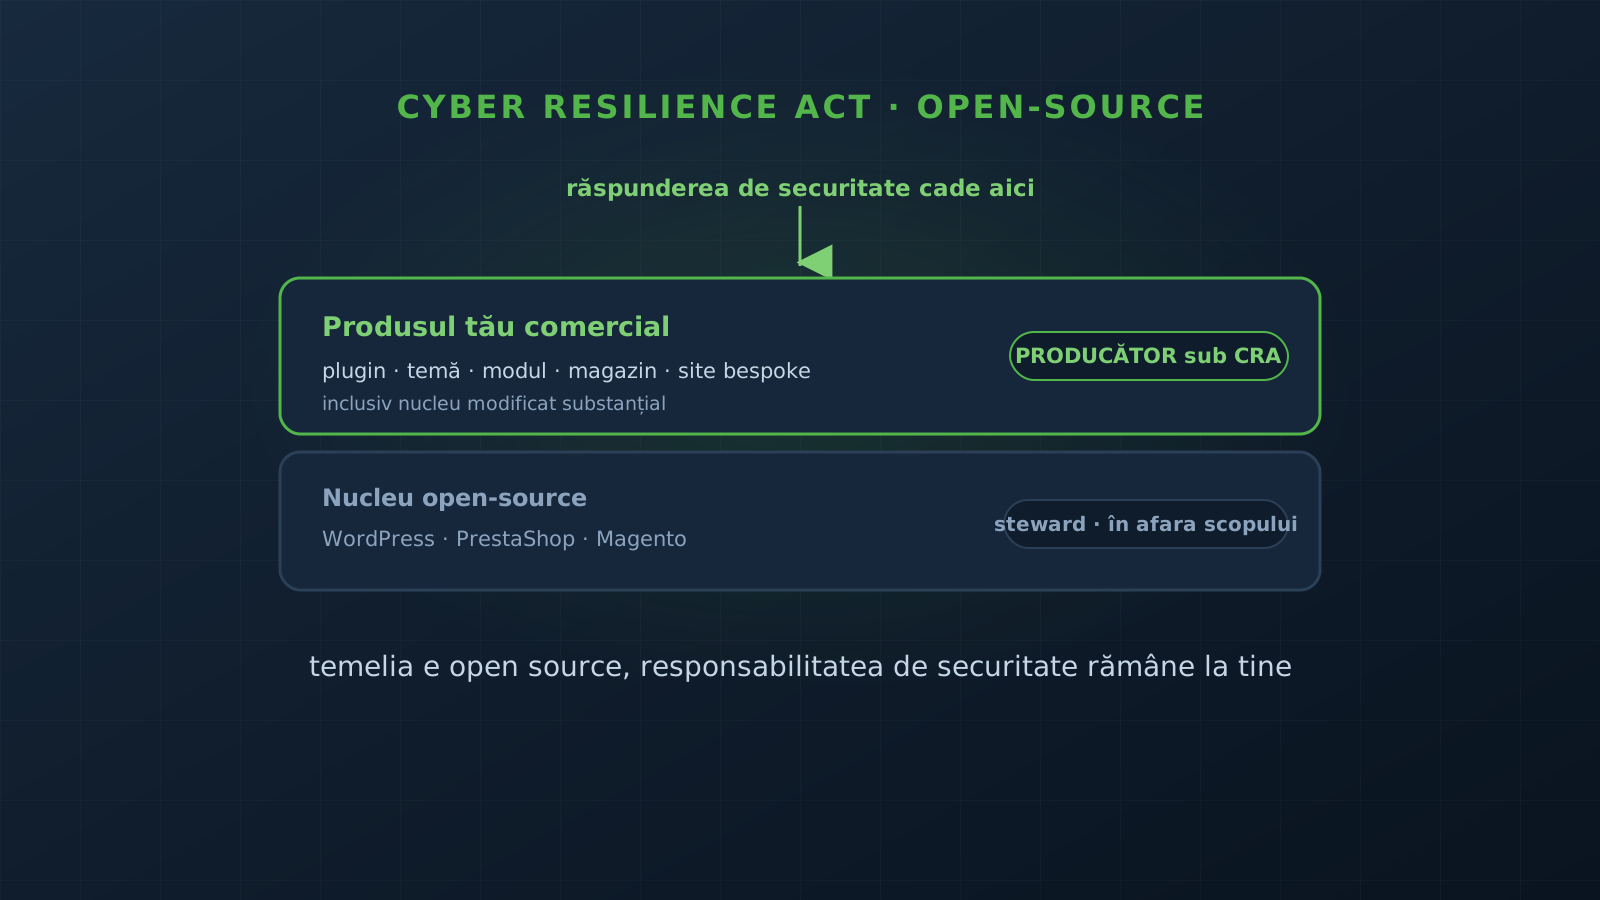
Ilustrație: un produs comercial construit peste un nucleu open-source, cu responsabilitatea de securitate CRA mutată pe firma care îl livrează, nu pe proiectul open-source

Cyber Resilience Act: „e open source” nu te scutește dacă dezvolți comercial peste WordPress, PrestaShop sau Magento

Distincția CRA nu e open source sau nu, ci activitate comercială sau nu. Dacă vinzi plugin-uri și teme sau construiești comercial site-uri și magazine pentru clienți din UE, CRA te poate face producătorul produsului livrat. Cazul cel mai expus: cei care modifică nucleul. Când devii producător, ce ți se cere și de ce România e expusă.

Citește articolul
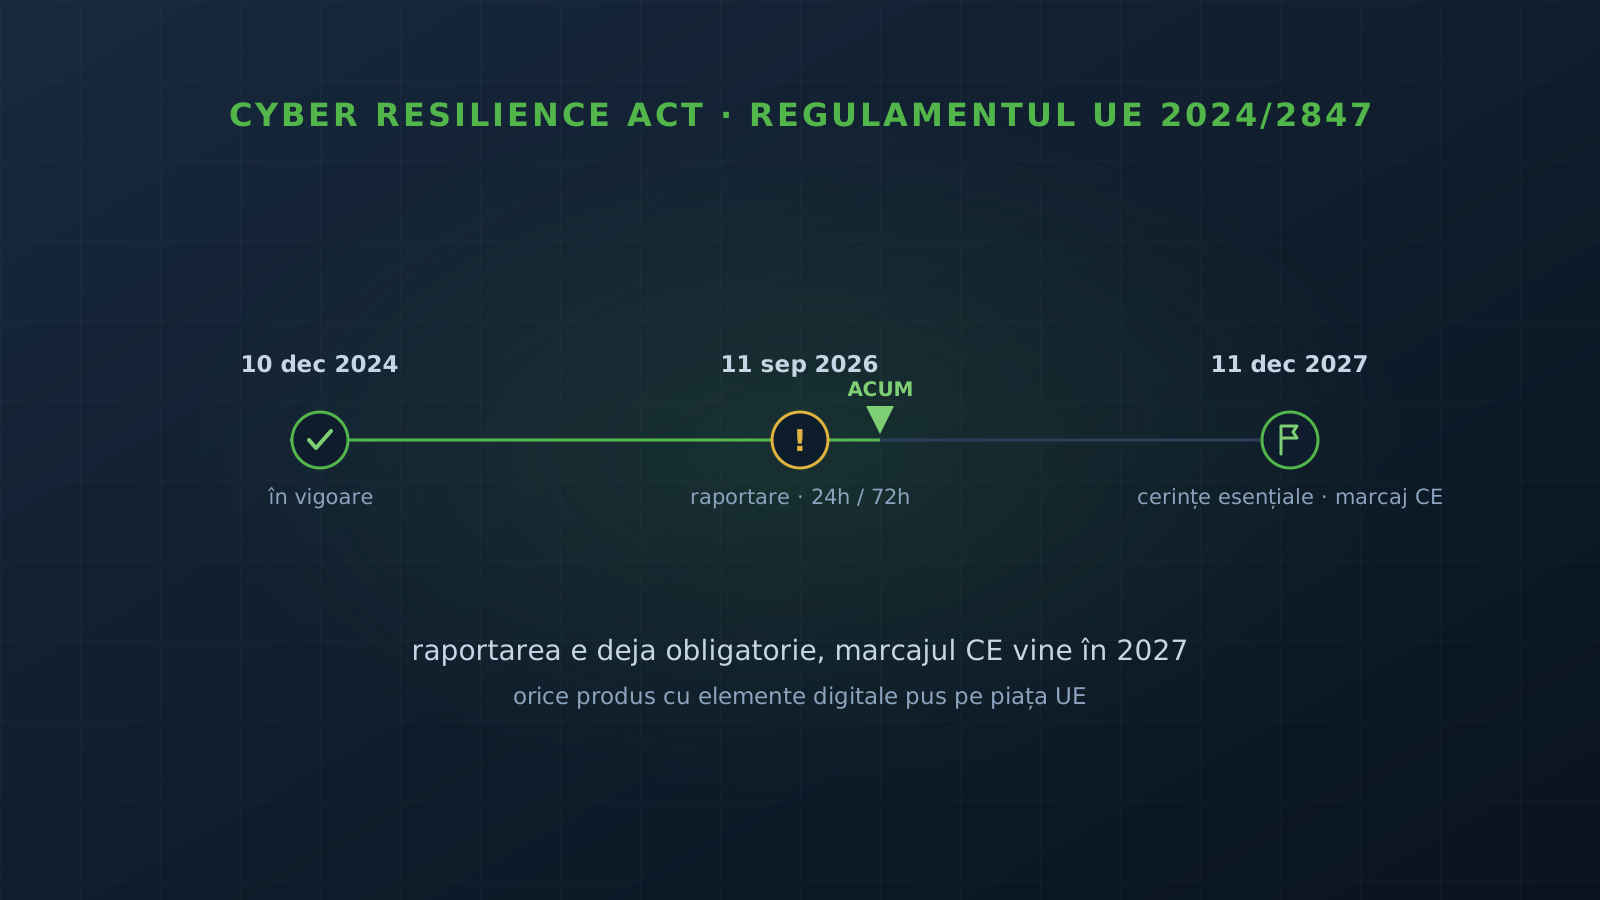
Ilustrație: calendarul Cyber Resilience Act, cu obligația de raportare intrată în vigoare pe 11 septembrie 2026 și obligațiile principale pe 11 decembrie 2027

Cyber Resilience Act: securitatea produselor digitale devine obligatorie în UE, și a început deja

Cyber Resilience Act (Regulamentul UE 2024/2847) face securitatea obligatorie prin design pentru orice produs cu elemente digitale pus pe piața UE. Nu e doar pentru big tech: te prinde dacă vinzi software sau hardware conectat. Prima obligație, raportarea, e în vigoare din 11 septembrie 2026; grosul vine pe 11 decembrie 2027. Ce cere, pe cine prinde și ce faci acum.

Citește articolul
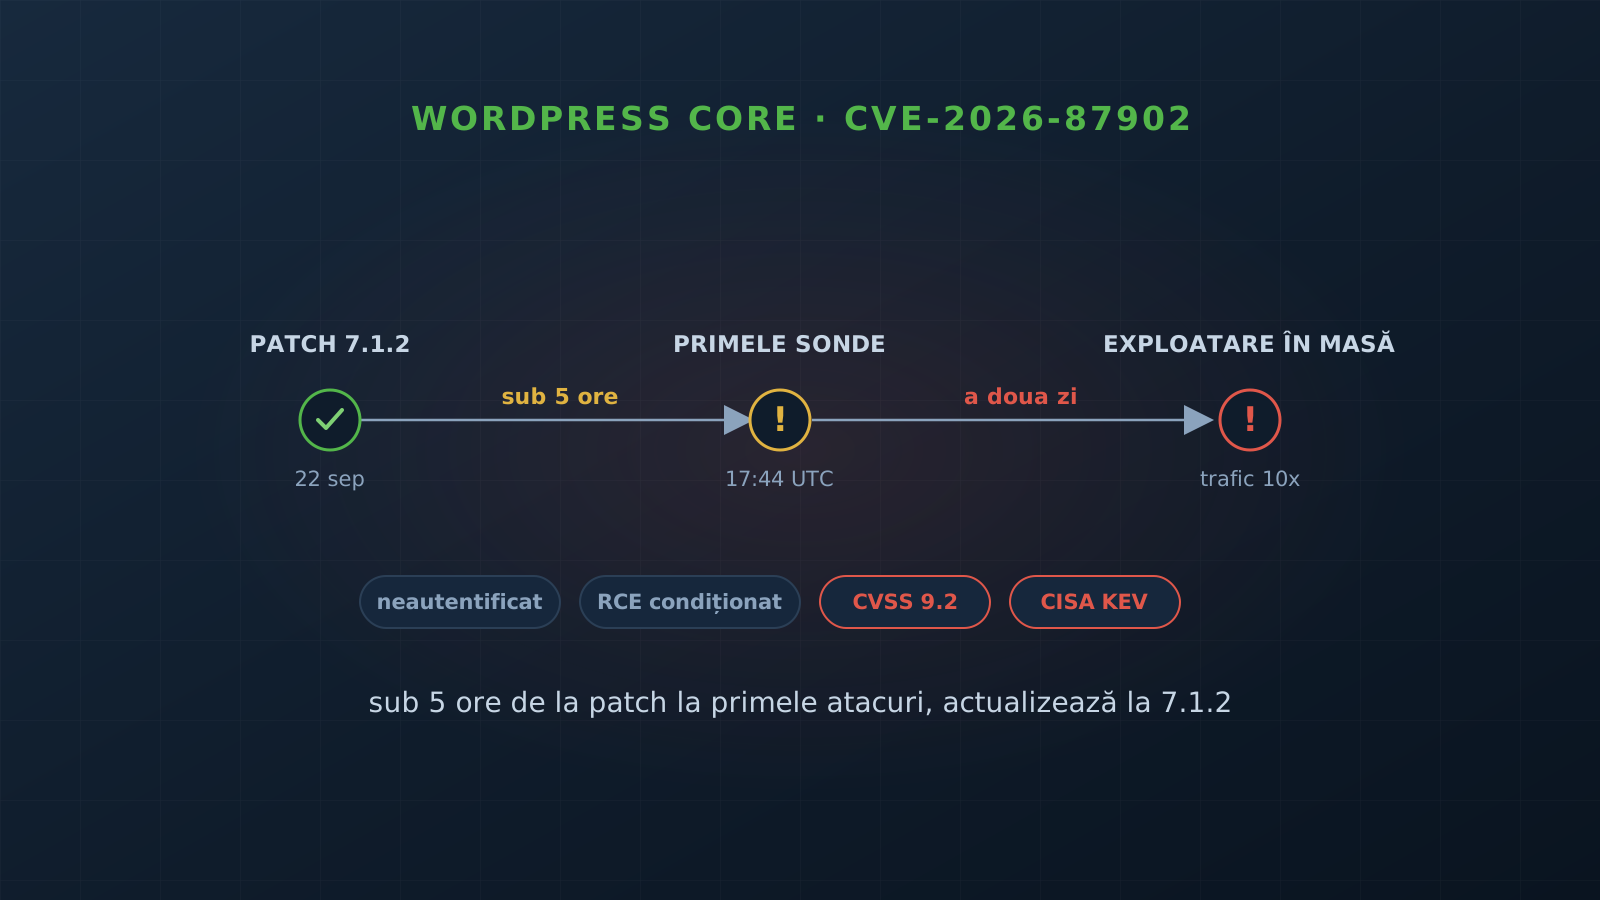
Ilustrație: cronologia CVE-2026-87902, de la patch-ul WordPress 7.1.2 la primele sonde sub cinci ore mai târziu și la exploatarea în masă a doua zi

WordPress: RCE critic în nucleu, exploatat la ore după patch (CVE-2026-87902)

CVE-2026-87902, path traversal neautentificat în nucleul WordPress (CVSS 9.2), duce la includerea unui fișier PHP local și, pe configurații comune ca imaginea PHP de Docker sau cPanel default, la execuție de cod. Exploatat în masă la ore după patch și deja pe CISA KEV. Ce e, cine e expus și ce faci acum: 7.1.2 plus două stopgap-uri.

Citește articolul
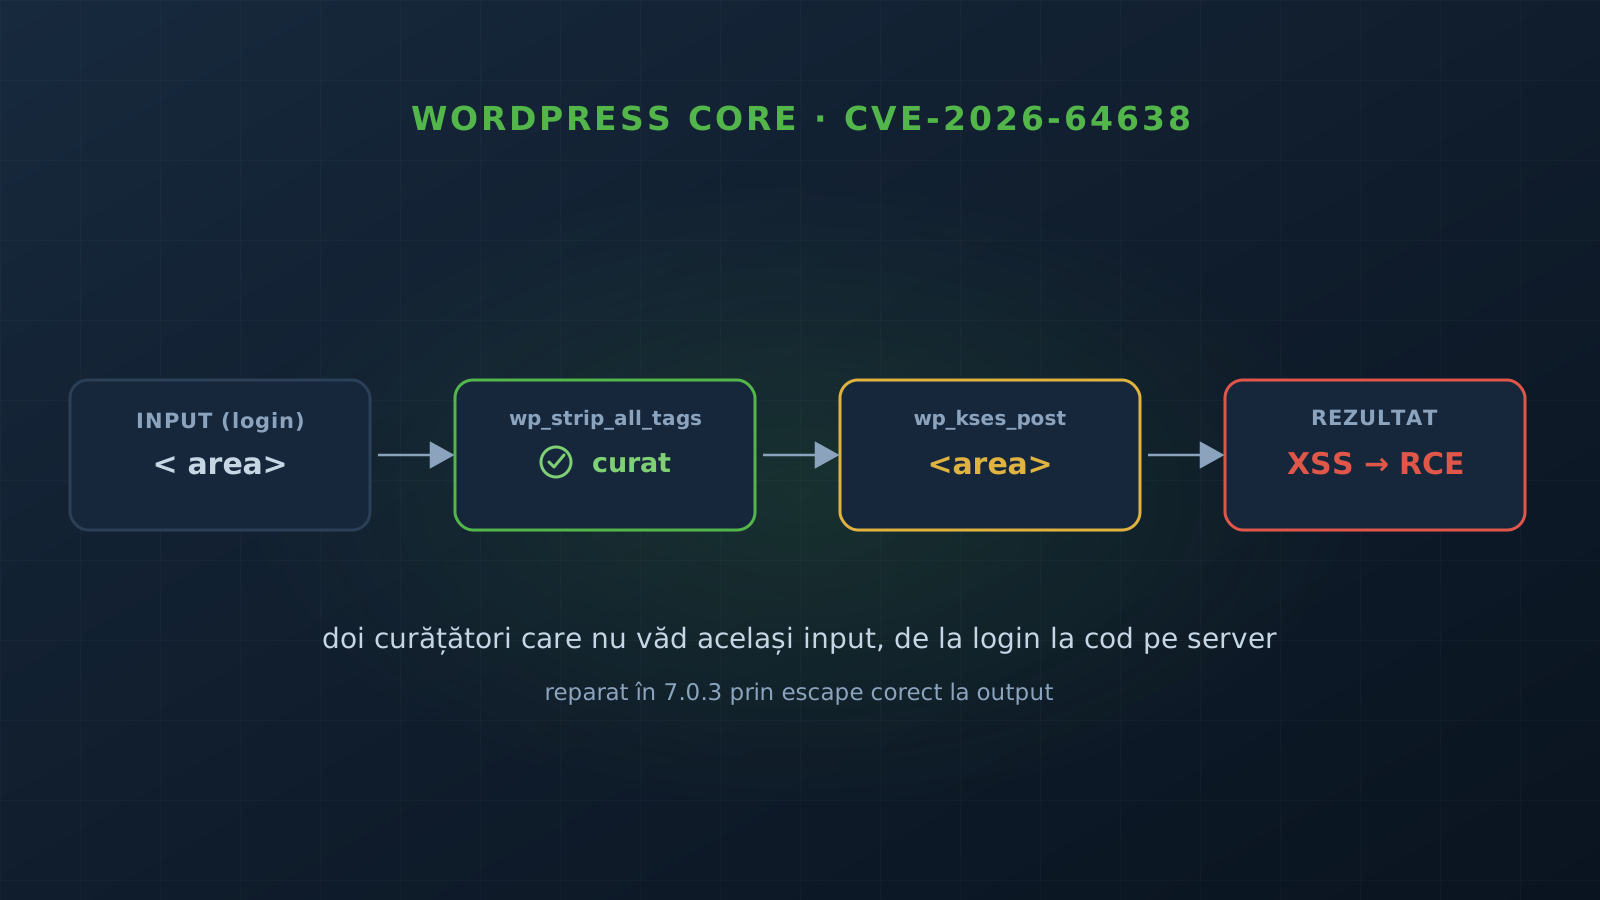
Ilustrație: un payload cu spațiu între paranteză și numele etichetei trece de primul filtru WordPress ca inofensiv, dar al doilea filtru îl parsează ca etichetă validă, ducând la XSS și execuție de cod

XSS2Shell: un XSS pe login-ul WordPress ajunge la execuție de cod pe server

CVE-2026-64638, „XSS2Shell”, e o vulnerabilitate în nucleul WordPress care transformă un XSS neautentificat de pe ecranul de login în execuție de cod PHP pe server. Cauza e un dezacord între două filtre de sanitizare. Ce e, de ce e serios (core, pre-auth, circa 43% din web) și ce ai de făcut: update la 7.0.3 și escape corect la output.

Citește articolul
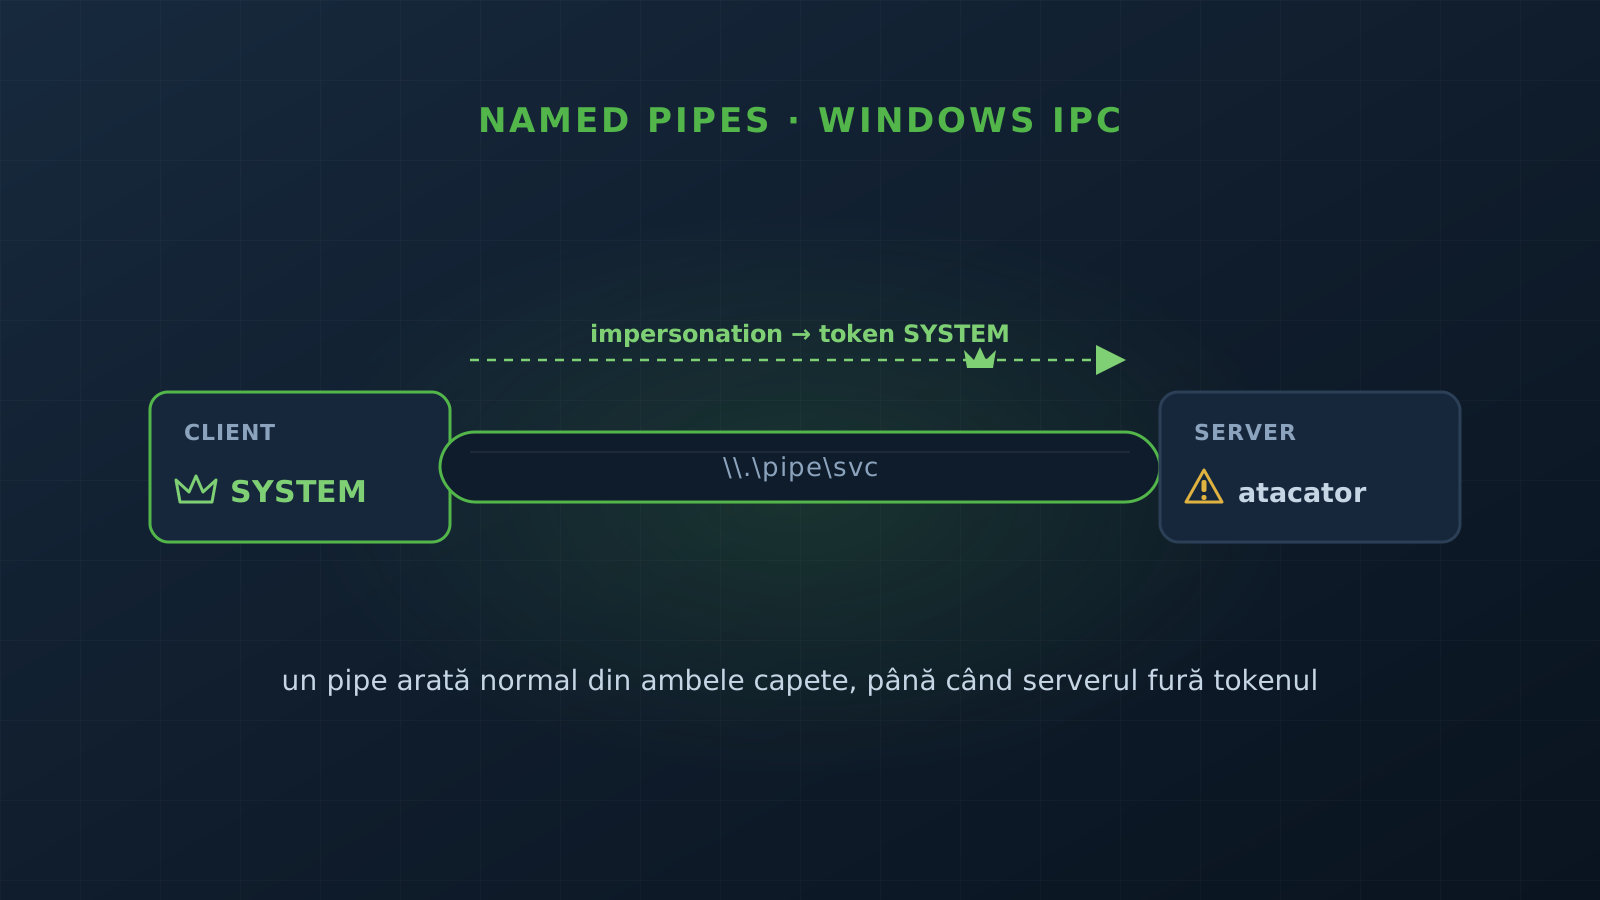
Ilustrație: un named pipe Windows între un client SYSTEM și un server controlat de atacator, care prin impersonation ajunge la un token de SYSTEM

Named pipes: suprafața de atac Windows pe care o construiești singur

Named pipes sunt un mecanism normal de IPC în Windows și o suprafață de atac cu două fețe: vulnerabilități pe care le construiești singur (pipe squatting, confused deputy) și un primitiv clasic de escaladare la SYSTEM (named pipe impersonation), plus C2 stealth peste pipe. Cum funcționează și cum te aperi, la nivel de cod și de detecție.

Citește articolul
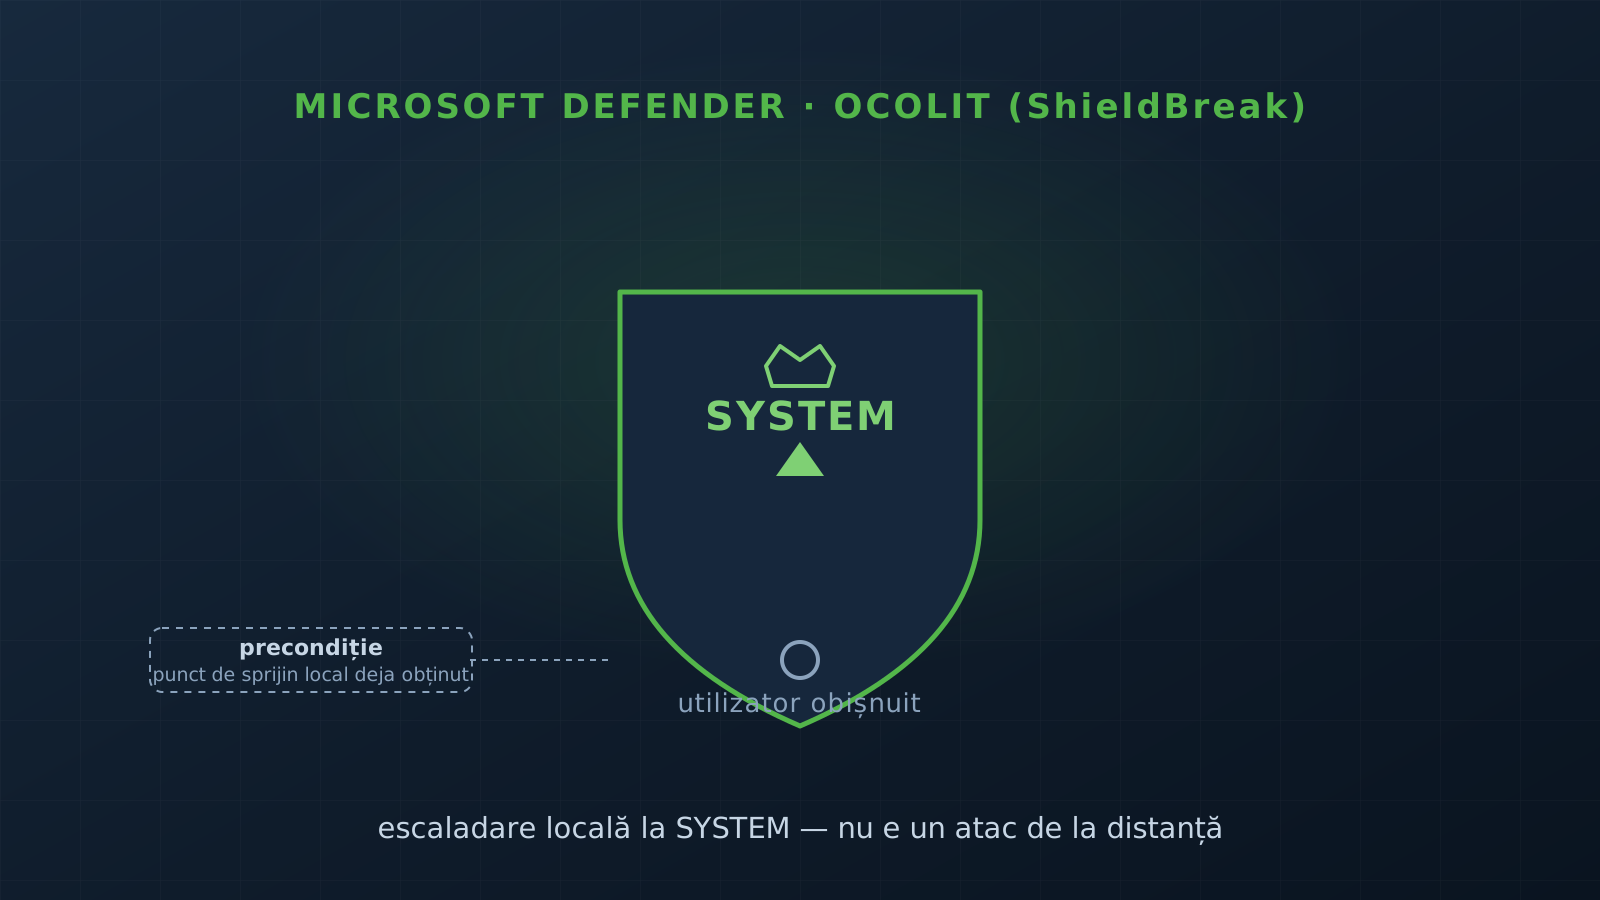
Ilustrație: scutul Microsoft Defender folosit ca treaptă de escaladare de la un utilizator obișnuit către SYSTEM, condiționat de un punct de sprijin local deja obținut

Microsoft Defender, ocolit din nou (ShieldBreak): PoC dă drepturi SYSTEM, dar cere deja acces local

ShieldBreak e un PoC care ocolește patch-ul Microsoft pentru RoguePlanet (CVE-2026-50656) și escaladează la SYSTEM pe Windows 10/11 și Server 2025, cu Defender activat. Nu e un atac de la distanță: atacatorul are deja un punct de sprijin local și doar urcă la SYSTEM. Fără patch încă, fără exploatare confirmată. Ce înseamnă pentru un parc gestionat și ce faci până apare corecția.

Citește articolul
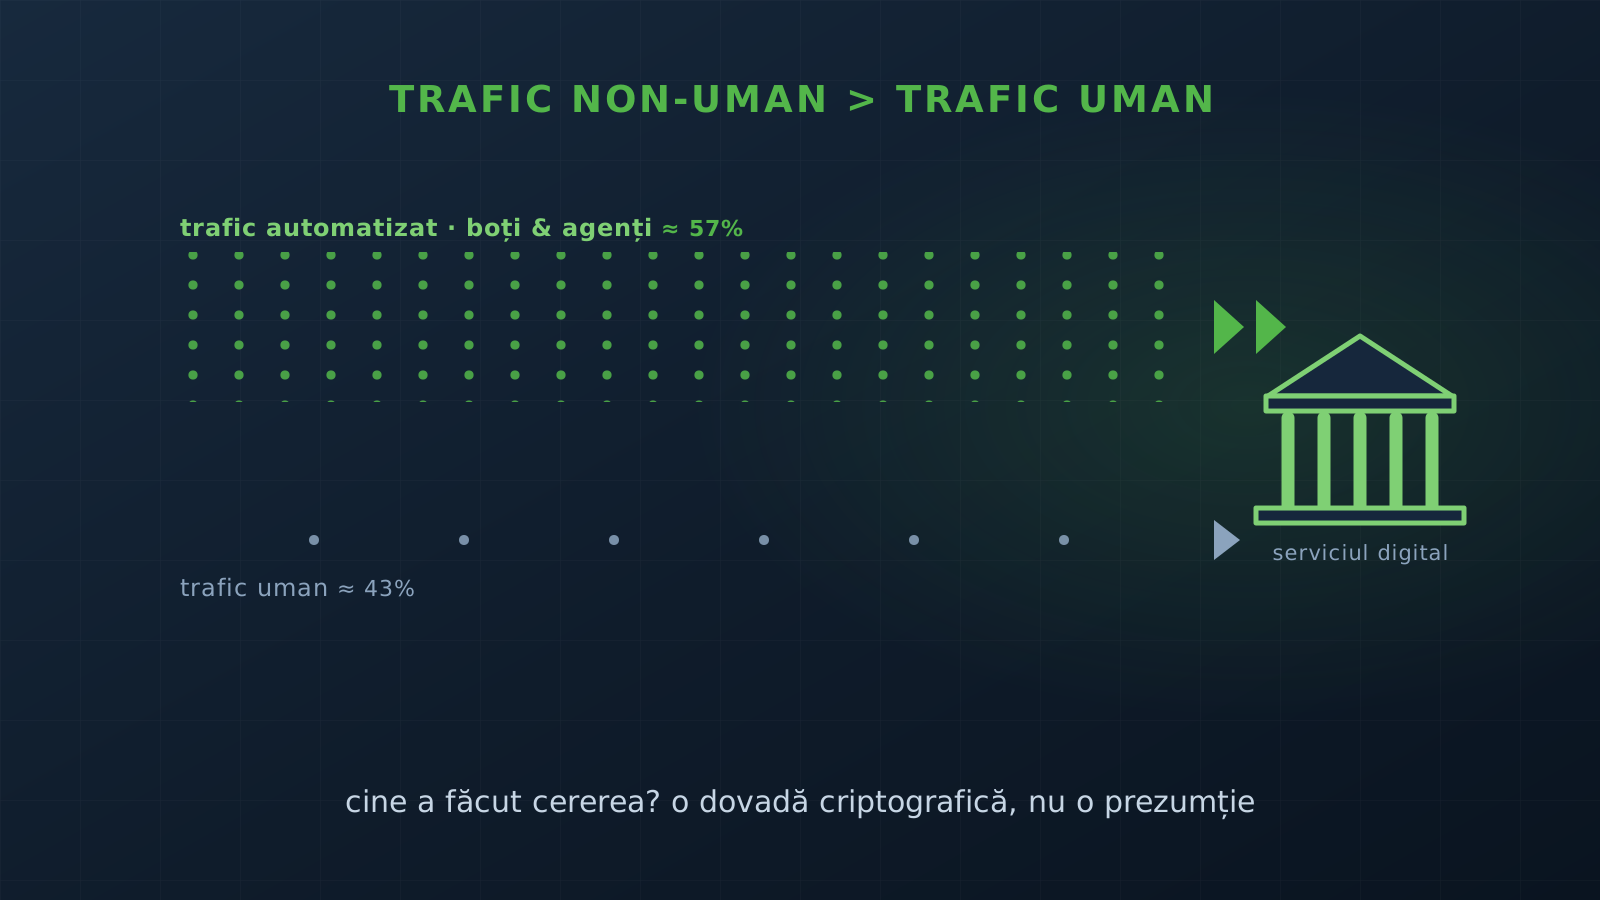
Ilustrație: traficul non-uman (boți, agenți) depășește traficul uman către serviciile digitale ale unei bănci, cu întrebarea de atribuire „cine a făcut cererea?"

Traficul non-uman a depășit traficul uman. Ce înseamnă asta, concret, pentru un CISO din sectorul financiar

Traficul automatizat a depășit deja traficul uman, măsurat independent de trei furnizori. Ce înseamnă pentru un CISO din sectorul financiar: API-urile ca suprafață de atac, atribuirea criptografică (Web Bot Auth), frecarea cu DORA/PSD2/AI Act și un plan de controale pe 0-90-180 de zile — dincolo de titlul Cloudflare cu „oamenii, o eroare de rotunjire".

Citește articolul
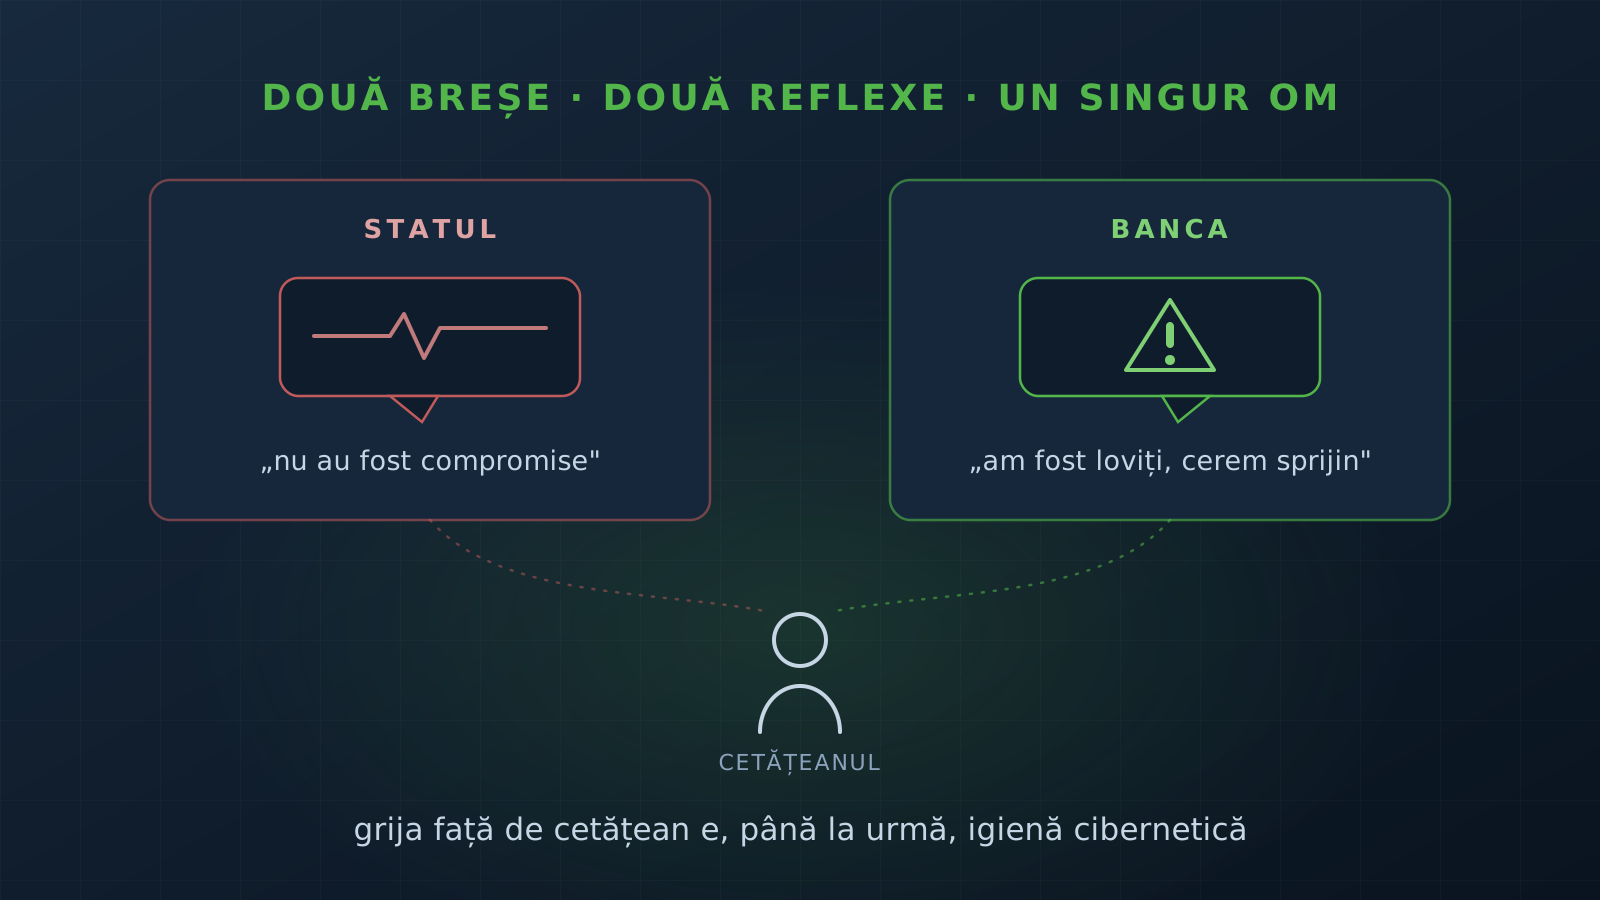
Ilustrație a două instituții lovite de un atac cibernetic — una care liniștește, una care anunță — și cetățeanul dintre ele

Două breșe, două feluri de a trata omul

Aceeași vară, două atacuri cibernetice în România: la cadastru și la o bancă. Nu comparăm gravitatea, ci reflexul — să anunți sau să liniștești. Și de ce, până la urmă, igiena cibernetică e o formă de grijă față de cetățean, mai ales față de cel în vârstă, care nu-și poate „reseta" datele de proprietate.

Citește articolul
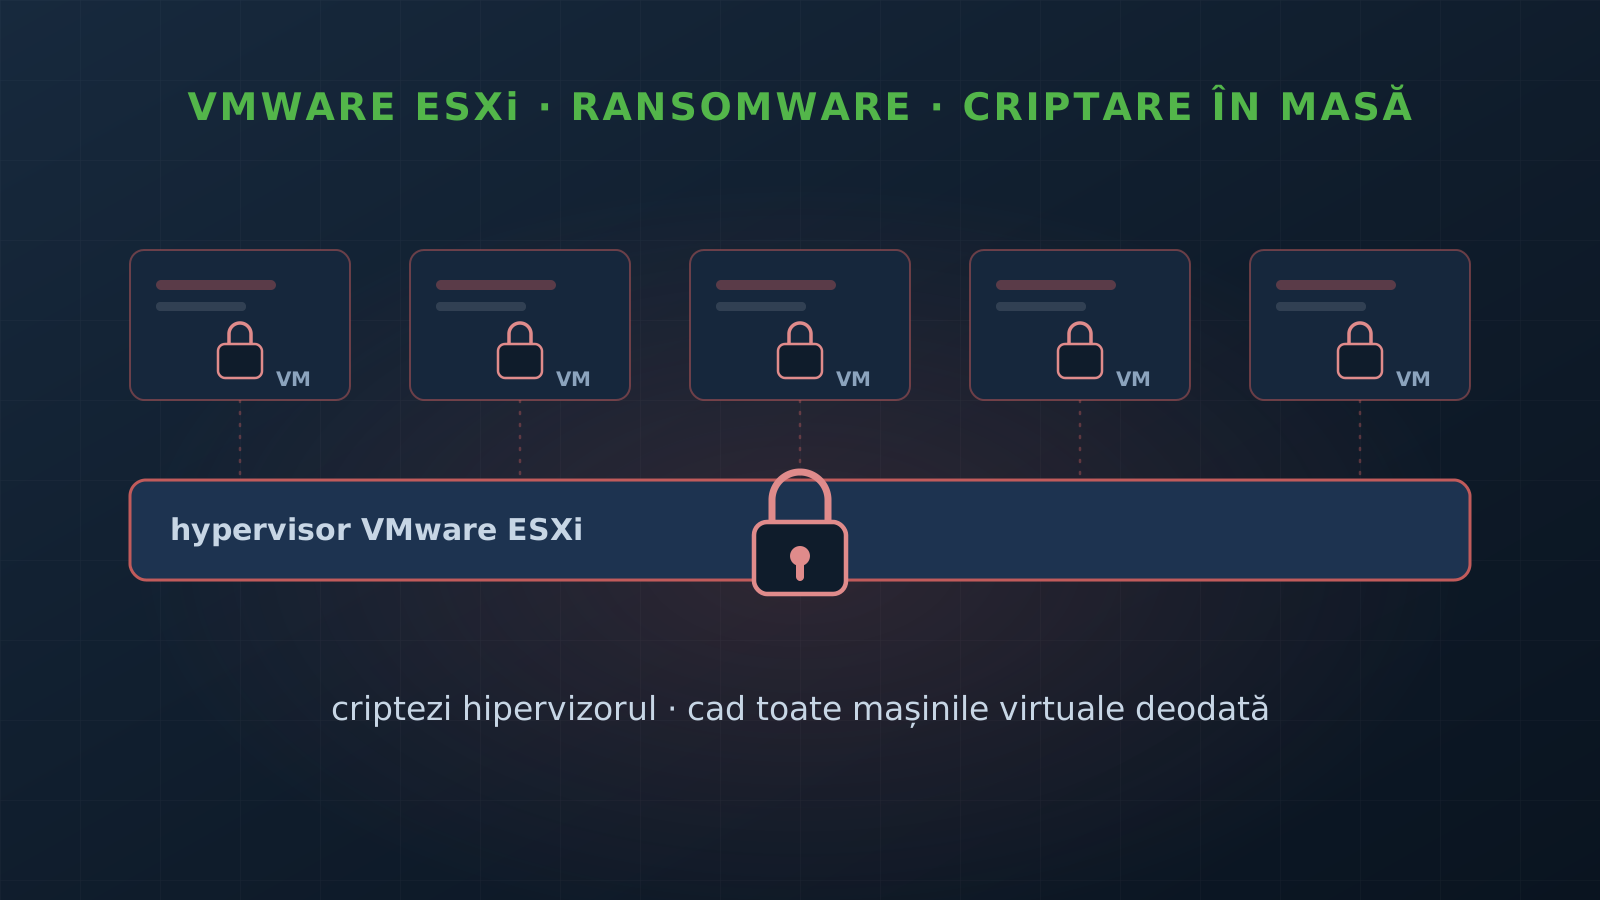
Ilustrație a unui hipervizor VMware ESXi criptat de ransomware — un singur lacăt care blochează toate mașinile virtuale de deasupra

Ransomware pe VMware ESXi: cum o singură lovitură îți criptează toate mașinile virtuale

Când ransomware-ul ajunge la hipervizorul VMware ESXi, nu criptează un server — le criptează pe toate deodată, fiindcă toate mașinile virtuale trăiesc pe el. E scenariul cel mai temut în infrastructurile virtualizate, iar sectorul financiar e o țintă predilectă. Cum ajung atacatorii la ESXi (CVE-2024-37085, CVE-2021-21974), de ce EDR-ul nu te vede acolo, și ce te salvează cu adevărat.

Citește articolul
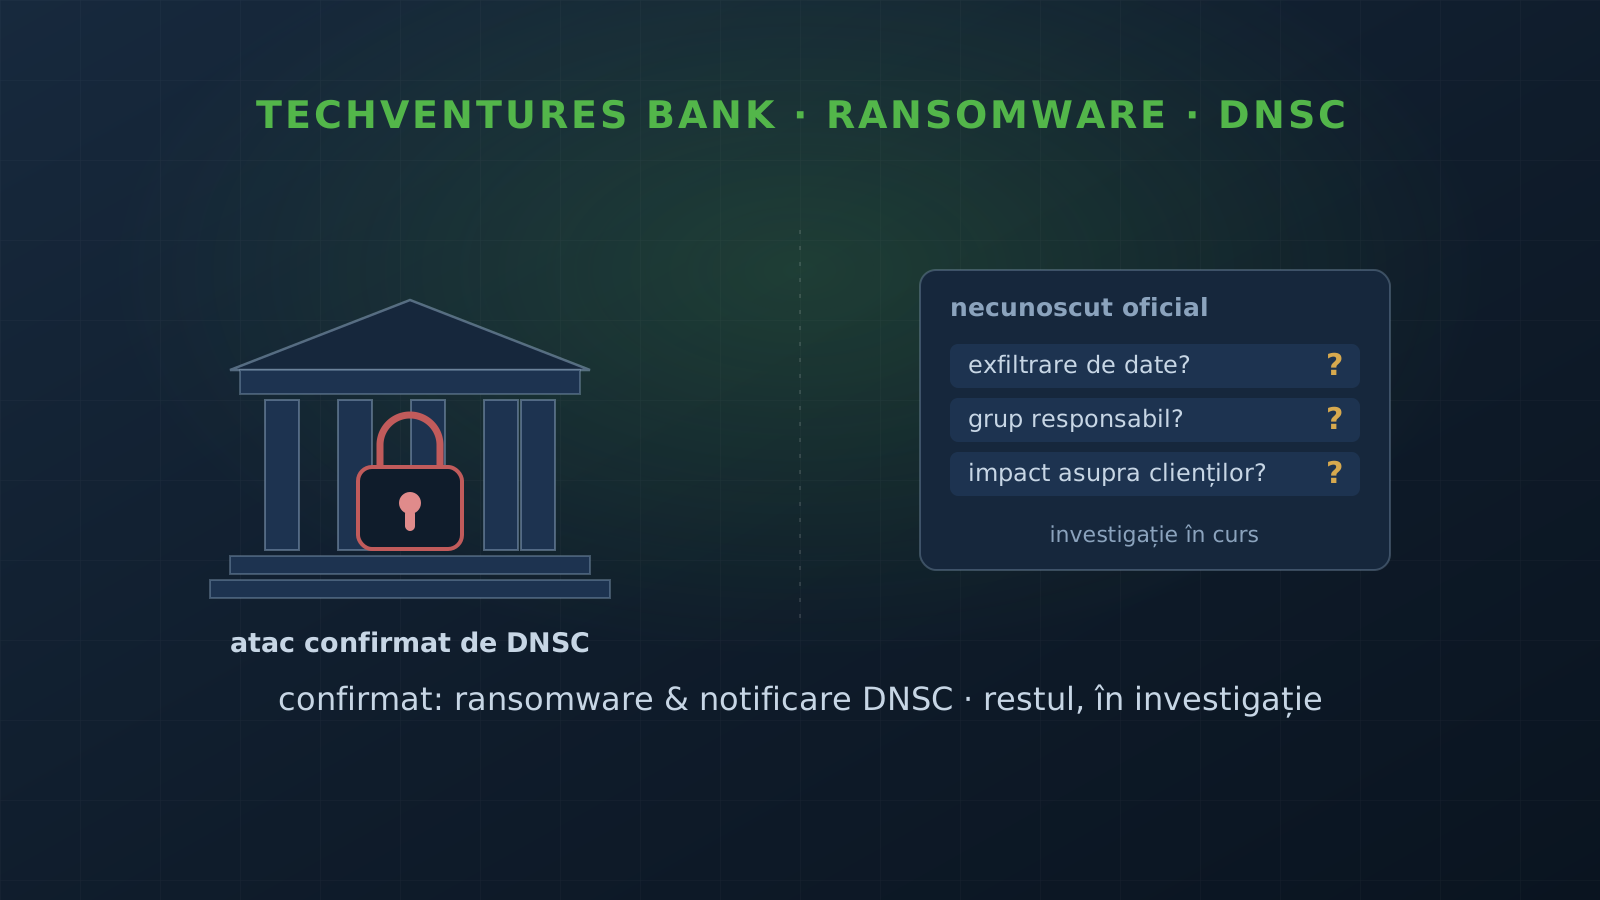
Ilustrație a unui atac ransomware asupra unei bănci, cu răspuns de tip DNSC — sisteme criptate și investigație în curs

Atac ransomware la Techventures Bank (fosta Banca Feroviară): ce e confirmat și ce nu

DNSC a fost notificat pe 2 august 2026 despre un atac de tip ransomware la Techventures Bank S.A. (fosta Banca Comercială Feroviară) și oferă sprijin la mitigare și investigație. Restul — sisteme afectate, exfiltrare de date, impact pe clienți, grupul responsabil — rămâne, oficial, necunoscut. Ce știm cu certitudine, ce nu, și de ce contează pentru orice entitate reglementată DORA/NIS2.

Citește articolul
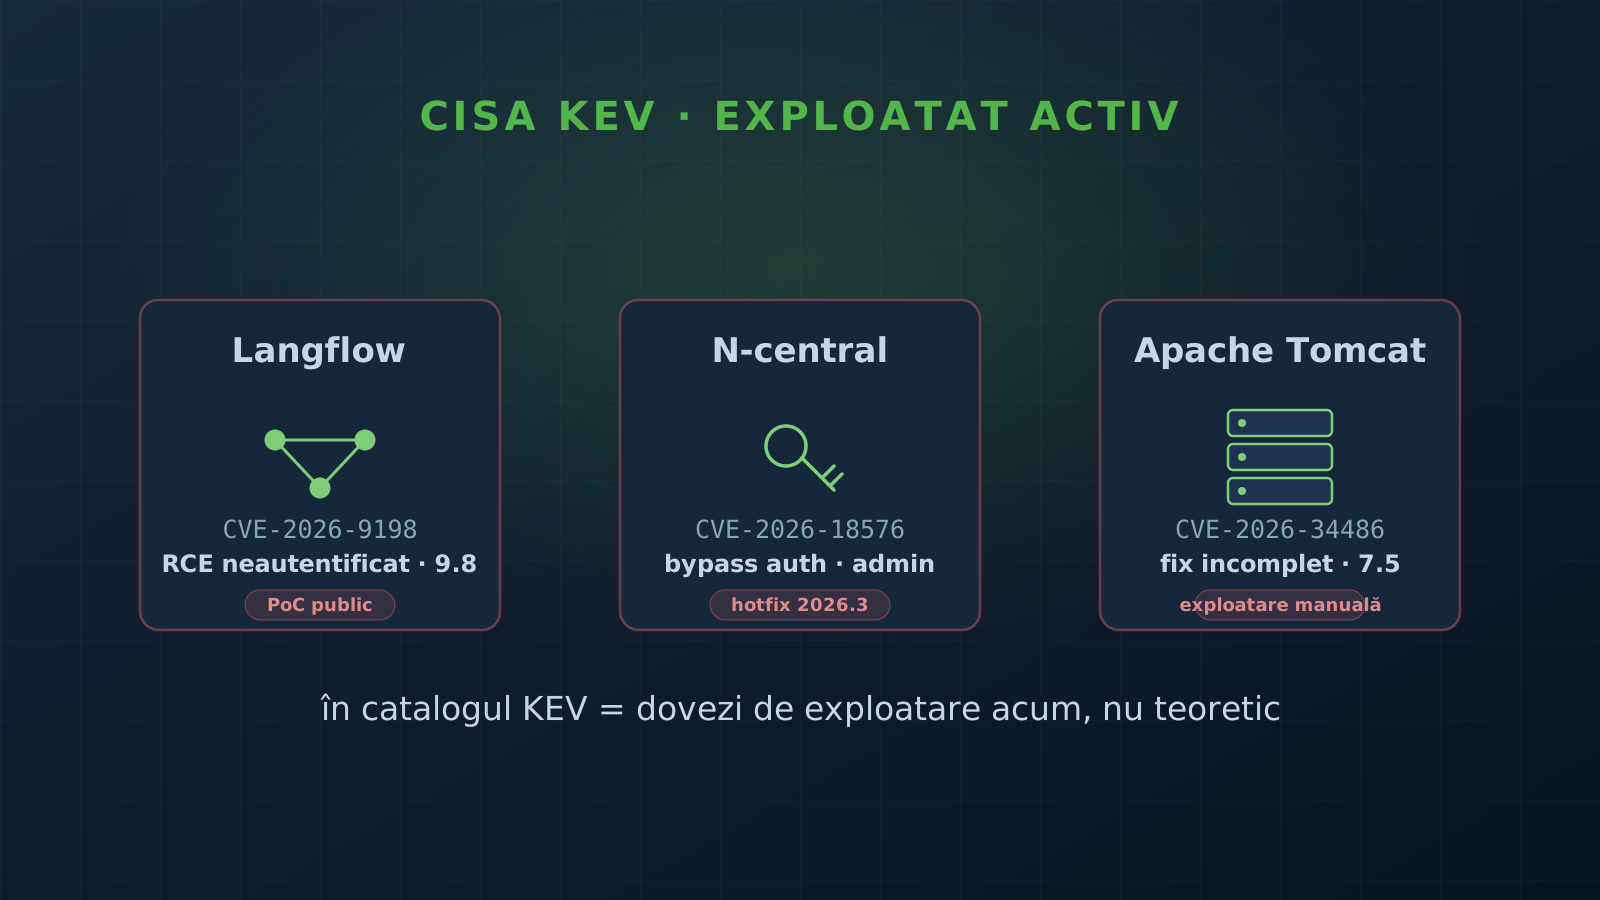
Ilustrație a trei produse — Langflow, N-central și Apache Tomcat — marcate ca exploatate activ în catalogul KEV al CISA

CISA: trei vulnerabilități exploatate activ în Langflow, N-central și Apache Tomcat

CISA a adăugat în catalogul KEV trei vulnerabilități exploatate activ: CVE-2026-9198 în IBM Langflow (RCE neautentificat, CVSS 9.8), CVE-2026-18576 în N-able N-central (bypass de autentificare, preluarea conturilor de admin) și CVE-2026-34486 în Apache Tomcat (fix incomplet, CVSS 7.5). PoC public pentru Langflow, hotfix de urgență pentru N-central. Ce sunt, cine e afectat și ce faci acum.

Citește articolul
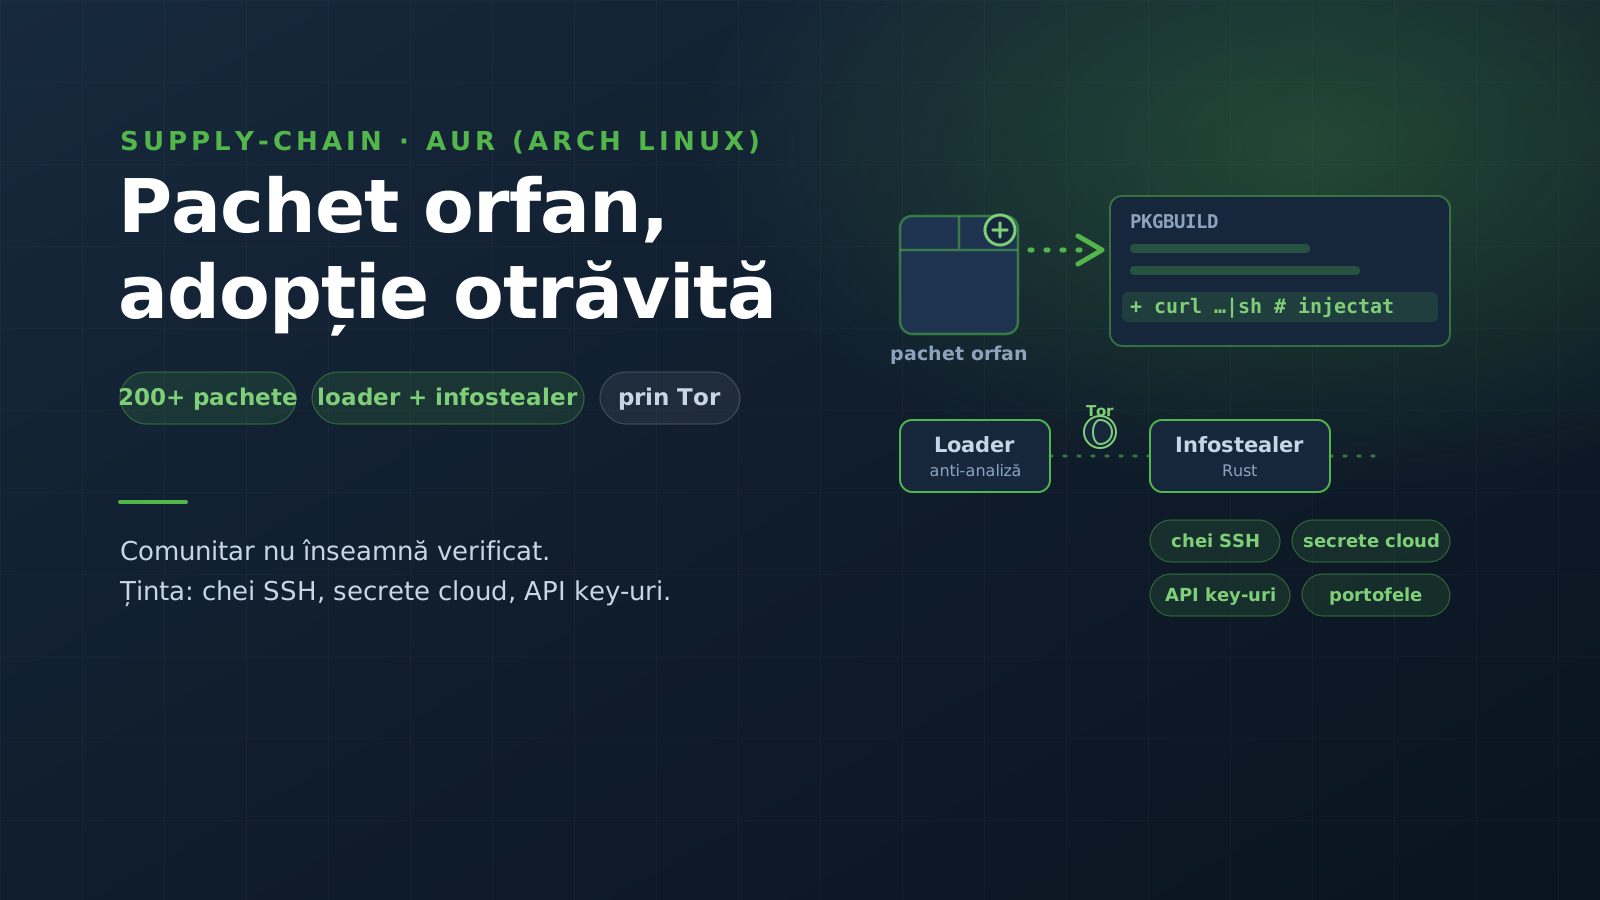
Ilustrație a unui pachet software comunitar preluat de un atacator care injectează cod malițios în fișierul de build

Arch Linux a dezactivat adoptarea de pachete în AUR ca să oprească un val de malware

Atacatorii au preluat peste 200 de pachete din Arch User Repository (AUR) adoptând pachete orfane și injectând cod malițios în fișierele de build — un loader anti-analiză plus un infostealer scris în Rust, livrat prin Tor, care fură chei SSH, secrete cloud și API key-uri. Arch a oprit temporar adoptarea. Cum a funcționat și ce lecție tragi pentru supply-chain.

Citește articolul
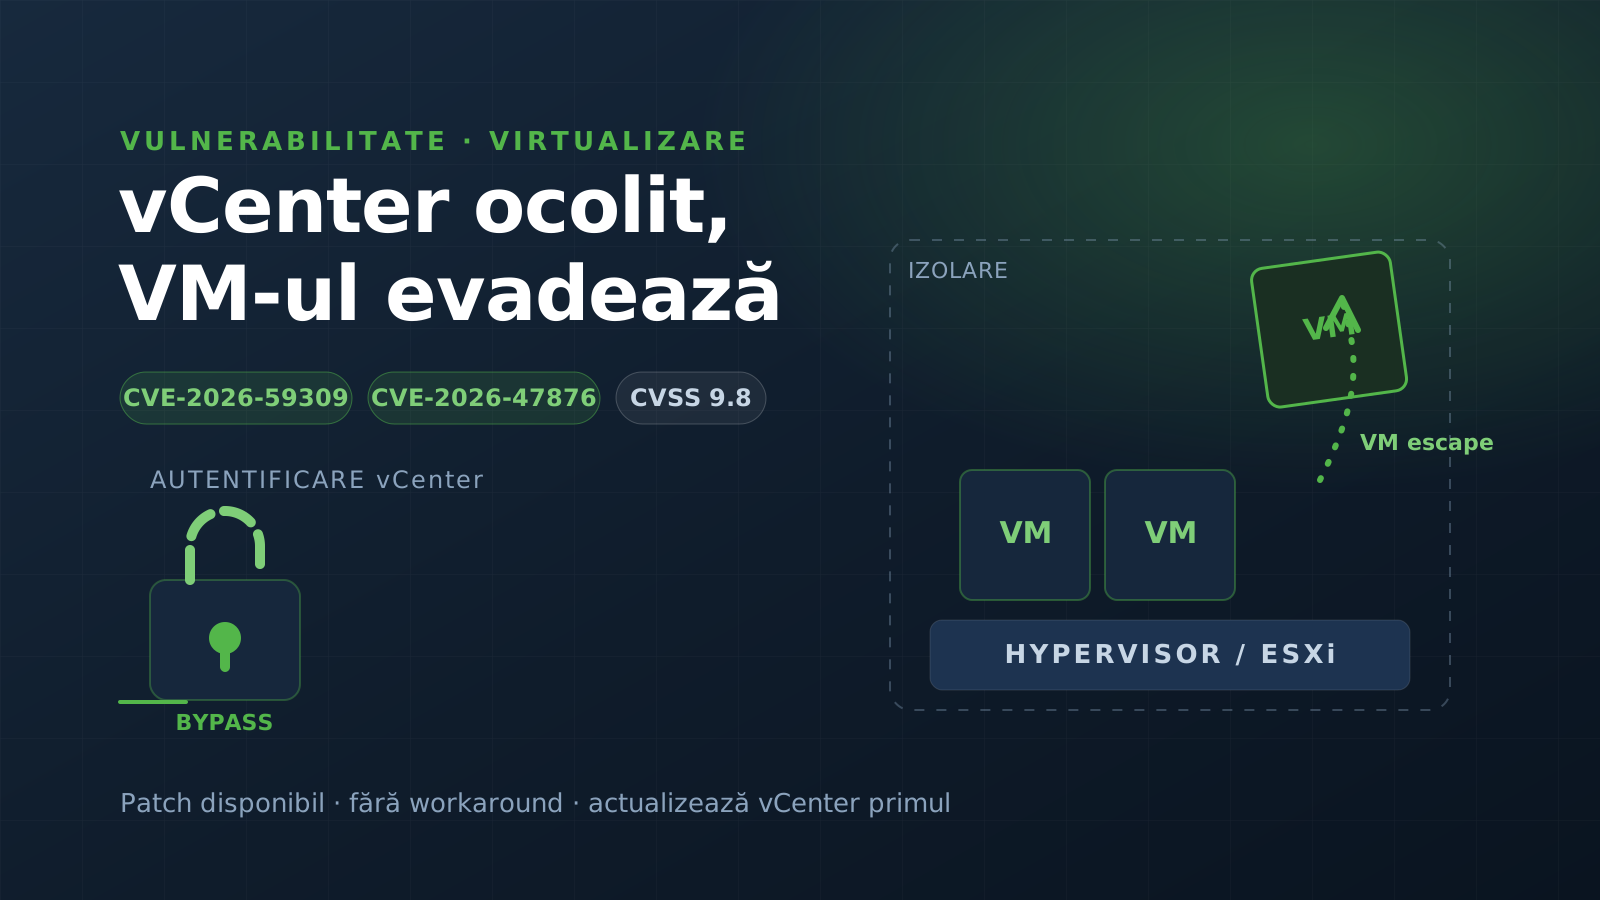
Ilustrație a unui hypervisor cu mașini virtuale stivuite, una evadând din izolarea sa, și un lacăt de autentificare ocolit

VMware repară trei vulnerabilități critice: bypass de autentificare pe vCenter și evadare din VM

Broadcom a lansat patch-uri pentru trei vulnerabilități critice în VMware: bypass de autentificare pe vCenter (CVE-2026-59309) și execuție de cod (CVE-2026-59310), ambele CVSS 9.8 și fără autentificare, plus o evadare din mașina virtuală (CVE-2026-47876, CVSS 9.3). Nu sunt exploatate încă — dar nu există workaround. Ce actualizezi și în ce ordine.

Citește articolul
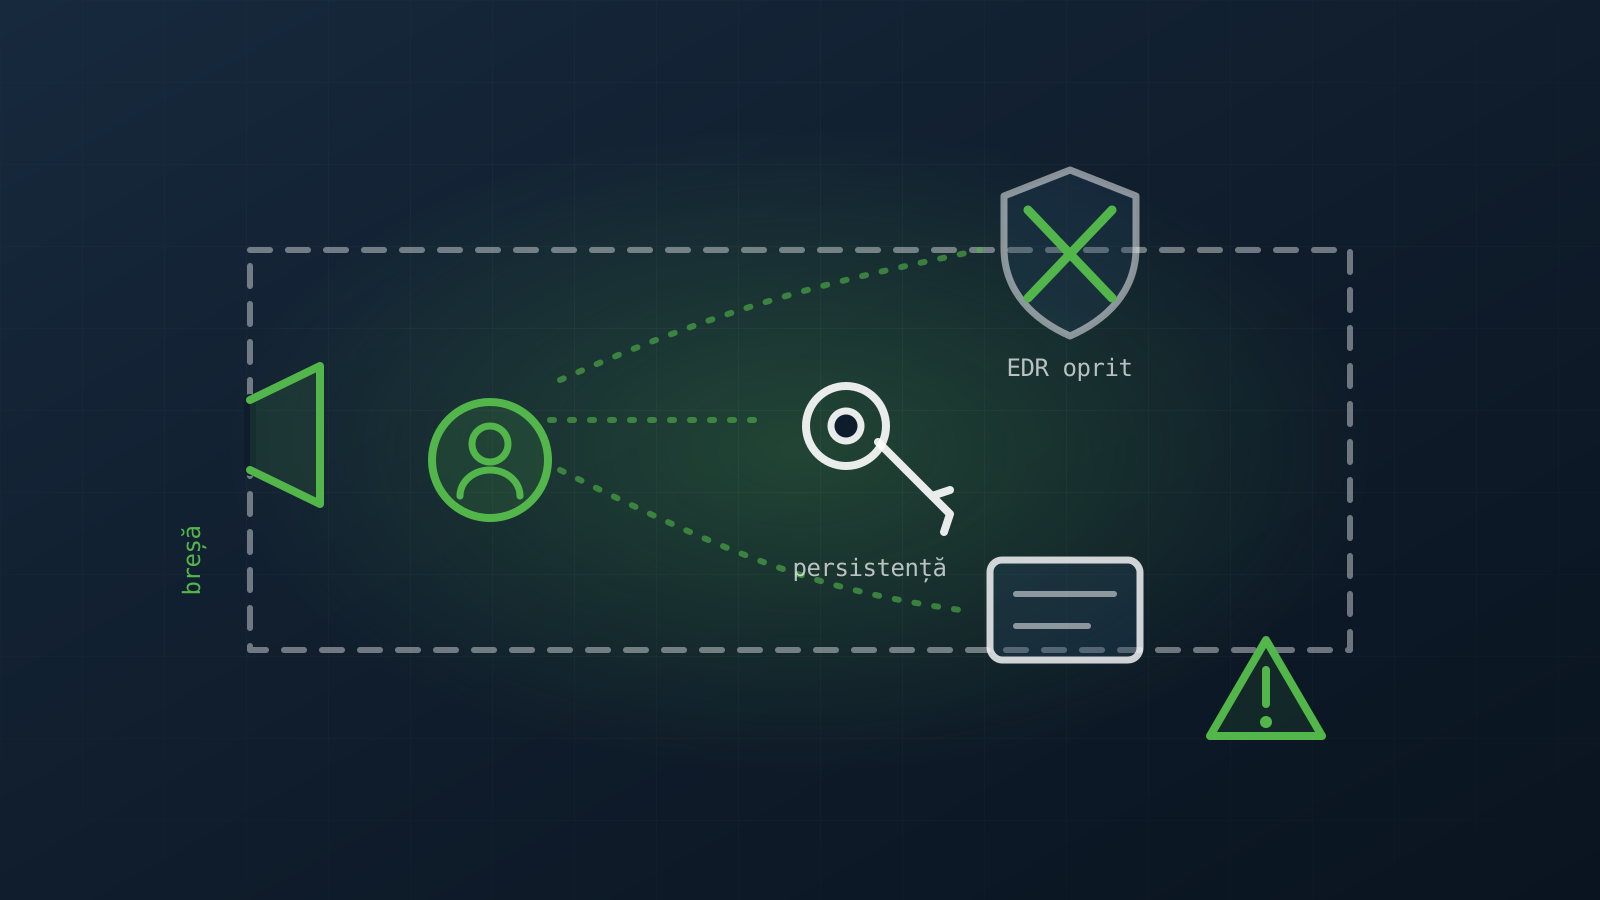
Ilustrație a unui atacator deja pătruns în rețea, care instalează persistență și dezactivează apărarea

După spargere: ce fac atacatorii odată ce sunt deja înăuntru

Atacatorii nu fură datele imediat ce intră — se instalează, creează backdoor-uri, dezactivează detecția. Anatomia fazei post-breach și de ce remedierea punctului de intrare contează la fel de mult ca ștergerea malware-ului.

Citește articolul