KillSec, destructurat: ce învățăm din ~500 de victime și o demontare internațională
de Claudiu Hulea · IT Management Consultant
Pe 1 octombrie 2026, autoritățile germane au anunțat o lovitură dată grupului ransomware KillSec. Într-o operațiune internațională coordonată de Europol și Eurojust, poliția a făcut percheziții în opt locații din Spania, Grecia, România și Marea Britanie, a arestat trei persoane, a preluat cinci servere și site-ul de leak al grupului și a securizat cel puțin 110 TB de date.
Presa a relatat că presupusul administrator al operațiunii este un tânăr de 16 ani, cetățean român, reținut la Alicante, în Spania. Separat, un cetățean olandez a fost inculpat în Statele Unite pentru un rol legat de KillSec. Detaliul despre vârsta administratorului a atras atenția publică, dar pentru o firmă care trebuie să se apere lecția utilă nu e cine a condus grupul, ci cum a lucrat.
Cum a prins KillSec aproape 500 de victime
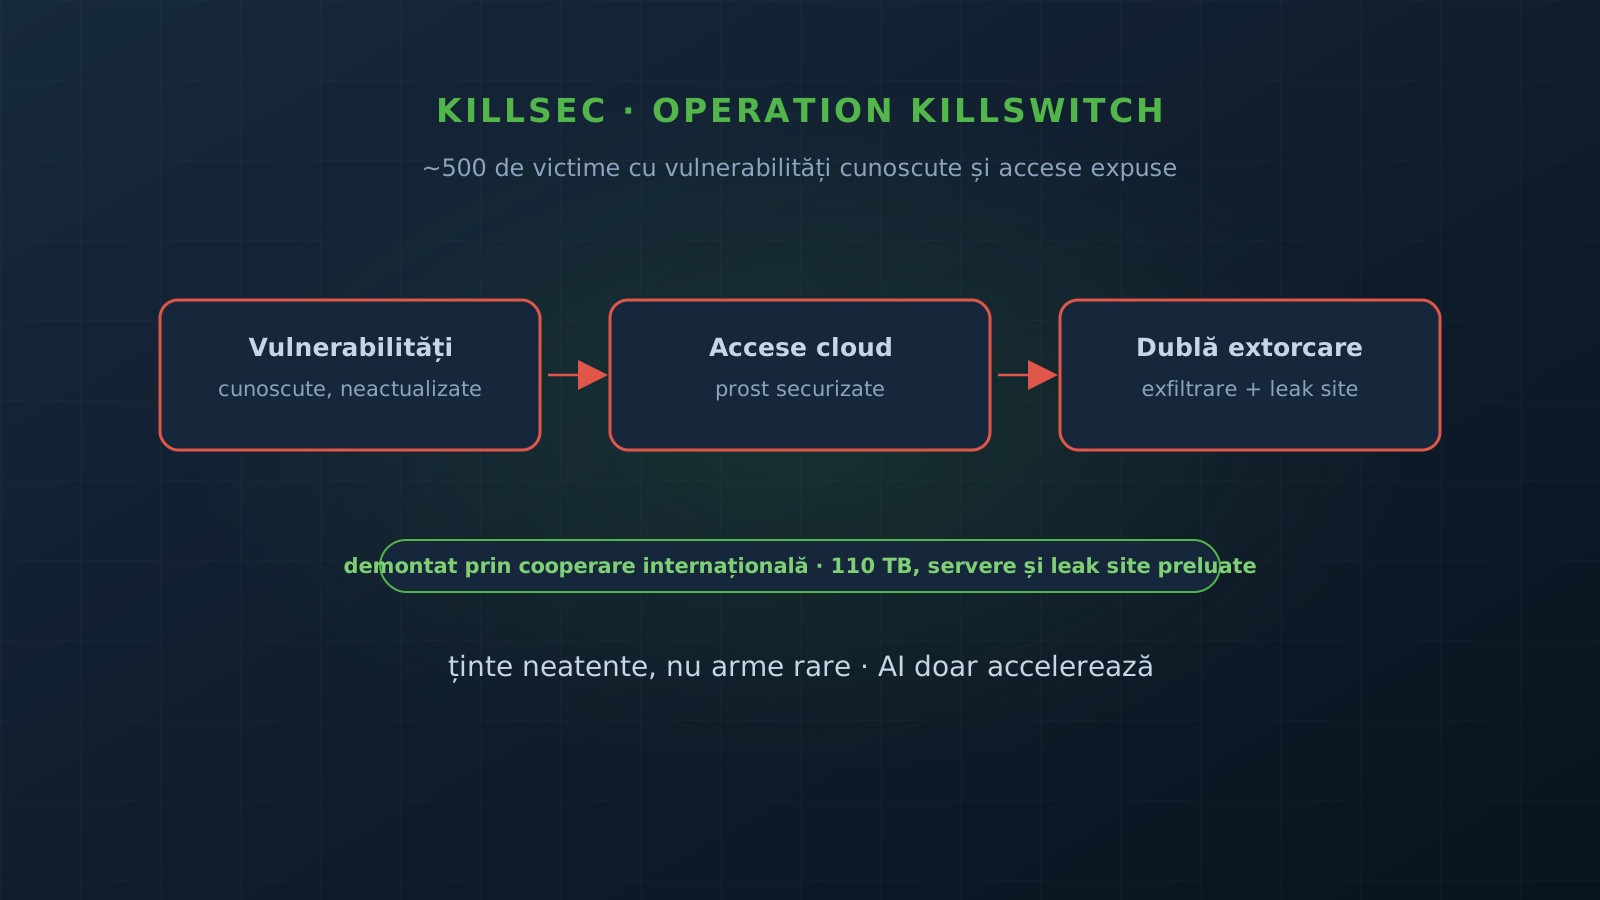
KillSec a apărut în 2024 și a devenit cunoscut pentru atacuri oportuniste. Nu a mizat pe vulnerabilități rare, ci pe cele mai comune două porți: echipamente și aplicații neactualizate, cu vulnerabilități deja cunoscute și corectate de producător, și accese prost securizate, mai ales în medii cloud. După ce intra, exfiltra datele și le folosea drept pârghie, amenințând cu publicarea pe site-ul de leak dacă victima nu plătea, adică dublă extorcare.
Investigatorii vorbesc despre aproximativ 1.000 de atacuri suspectate, din care circa 500 confirmate ca reușite, în aproape doi ani, iar cel puțin 70 au vizat instituții guvernamentale. O firmă de securitate care urmărește grupul din 2024 a numărat aproape 300 de victime doar pe site-ul de leak, cu precizarea că astfel de liste nu reflectă numărul real al victimelor, unele nu ajung niciodată public.
Partea incomodă pentru oricine se apără: nimic din toate astea nu cere un adversar genial. Cere doar o țintă care a întârziat un patch sau a lăsat un acces deschis.
AI, acceleratorul din spate
Investigatorii au găsit dovezi că grupul a folosit AI pentru a-și construi și întreține infrastructura și pentru a identifica potențiale victime. E important cum formulăm asta: AI nu a inventat un tip nou de atac. A automatizat munca repetitivă din spatele unei campanii (scanare, triere, întreținere), care altădată cerea timp și oameni.
Efectul practic e că bariera de intrare scade și ritmul crește. Un grup mic, chiar condus de cineva fără experiență îndelungată, poate opera la o scară care acum câțiva ani cerea o echipă. Pentru apărare, concluzia nu e panica, ci constanța: dacă atacatorii automatizează căutarea țintelor ușoare, singura contramăsură e să nu fii o țintă ușoară.
Ce reținem pentru apărare
Metodele KillSec sunt un rezumat al igienei pe care o repetăm constant, fiindcă funcționează:
- Patching la timp, prioritizat după expunere. Vulnerabilitățile exploatate erau cunoscute și corectate. Întârzierea dintre patch-ul disponibil și cel aplicat e fereastra pe care o folosesc grupurile oportuniste.
- Închide accesele inutile, mai ales în cloud. Fiecare punct de acces publicat pe internet e o cale posibilă. Inventariază ce e expus și scoate ce nu trebuie să fie acolo.
- Autentificare puternică și segmentare. Un acces compromis nu trebuie să însemne acces la tot. Separă, limitează, monitorizează.
- Backup-uri testate și offline. Dubla extorcare mizează pe faptul că nu-ți poți reface datele singur. Un backup pe care l-ai testat schimbă negocierea.
- Trimite logurile în afara echipamentului. Dacă un atacator îți șterge urmele locale, reconstituirea depinde de ce ai trimis deja într-un SIEM.
Nimic din lista asta nu e spectaculos. Exact de asta e eficientă: oprește tocmai clasa de atac pe care s-a bazat KillSec.
Partea bună: cum s-a demontat
Dincolo de povestea despre administrator, cazul e și un exemplu de cooperare care funcționează. Autoritățile din șase țări au lucrat împreună, coordonate de Europol și Eurojust. Sprijinul tehnic a venit de la firme de securitate, printre care una românească, Bitdefender, care urmărea grupul din 2024 și a ajutat la cartografierea infrastructurii și la monitorizare timp de mai bine de un an.
Merită spus limpede, pentru că se pierde ușor în titluri: la același caz, un cetățean român figurează ca presupus administrator, iar o companie românească a stat un an pe investigație și a ajutat la destructurare. Cibersecuritatea nu are naționalitate, nici de o parte, nici de cealaltă.
Ce reținem
Un grup care a făcut sute de victime nu a avut nevoie de arme rare, ci de ținte neatente. „Operation KillSwitch” a scos din circuit infrastructura și câțiva dintre oamenii din spate, dar nu schimbă aritmetica de bază a apărării: patch la timp, accese închise, backup-uri testate, loguri scoase din echipament. AI accelerează atacul, însă accelerează și igiena care îl oprește, dacă alegi să o aplici.
Vrei să știi cât de expusă e infrastructura ta la exact genul de atac oportunist pe care l-a folosit KillSec? Scrie-ne și pornim de la o evaluare a expunerii.
Surse
Întrebări frecvente
Ce este KillSec?
Un grup ransomware apărut în 2024, cunoscut pentru atacuri oportuniste: exploatează vulnerabilități cunoscute și accese prost securizate, mai ales în medii cloud, exfiltrează date și apoi amenință cu publicarea lor pe un site de leak dacă victima nu plătește. Investigatorii estimează ~1.000 de atacuri suspectate, din care ~500 confirmate ca reușite, în aproximativ doi ani.
Ce a fost „Operation KillSwitch”?
O investigație internațională condusă de poliția germană și coordonată de Europol și Eurojust, cu participarea autorităților din Germania, SUA, Marea Britanie, Spania, România și Grecia. A dus la trei arestări, percheziții în opt locații din patru țări, preluarea a cinci servere și a site-ului de leak și securizarea a cel puțin 110 TB de date. Sprijin tehnic au oferit firmele Bitdefender și Group-IB.
Cum a reușit un grup cu astfel de metode să facă atâtea victime?
Tocmai pentru că metodele nu erau exotice. KillSec a mizat pe oportunism: a căutat sistematic echipamente neactualizate și accese expuse, nu exploit-uri rare. Asta înseamnă că apărarea de bază — patching la timp, închiderea acceselor inutile, monitorizarea expunerii — oprește majoritatea atacurilor de acest tip.
Ce rol a avut AI-ul?
Potrivit cercetătorilor, grupul a folosit AI pentru a-și construi și întreține infrastructura și pentru a identifica potențiale victime. AI nu a creat o clasă nouă de atac; a accelerat munca repetitivă din spate, coborând bariera de intrare și crescând ritmul.