PEERSTITCH: cum se ascunde un atac în interiorul unui firewall FortiOS
de Claudiu Hulea · IT Management Consultant
Majoritatea instrumentelor de detecție caută trei lucruri: un fișier suspect pe disc, un port deschis care nu ar trebui să fie acolo, o conexiune către un server necunoscut. PEERSTITCH nu face niciunul. E unul dintre cele mai curate exemple din ultima vreme despre cum se poate ascunde un atac, iar locul unde se ascunde contează la fel de mult ca tehnica: în interiorul unui firewall.
Potrivit cercetătorilor Unit 42 (Palo Alto Networks), citați de The Hacker News, malware-ul a fost folosit de un grup urmărit ca CL-STA-0954 (cunoscut și ca UNC5820), într-o intruziune prelungită la un furnizor de servicii gestionate din telecomunicații.
Ce face PEERSTITCH, concret
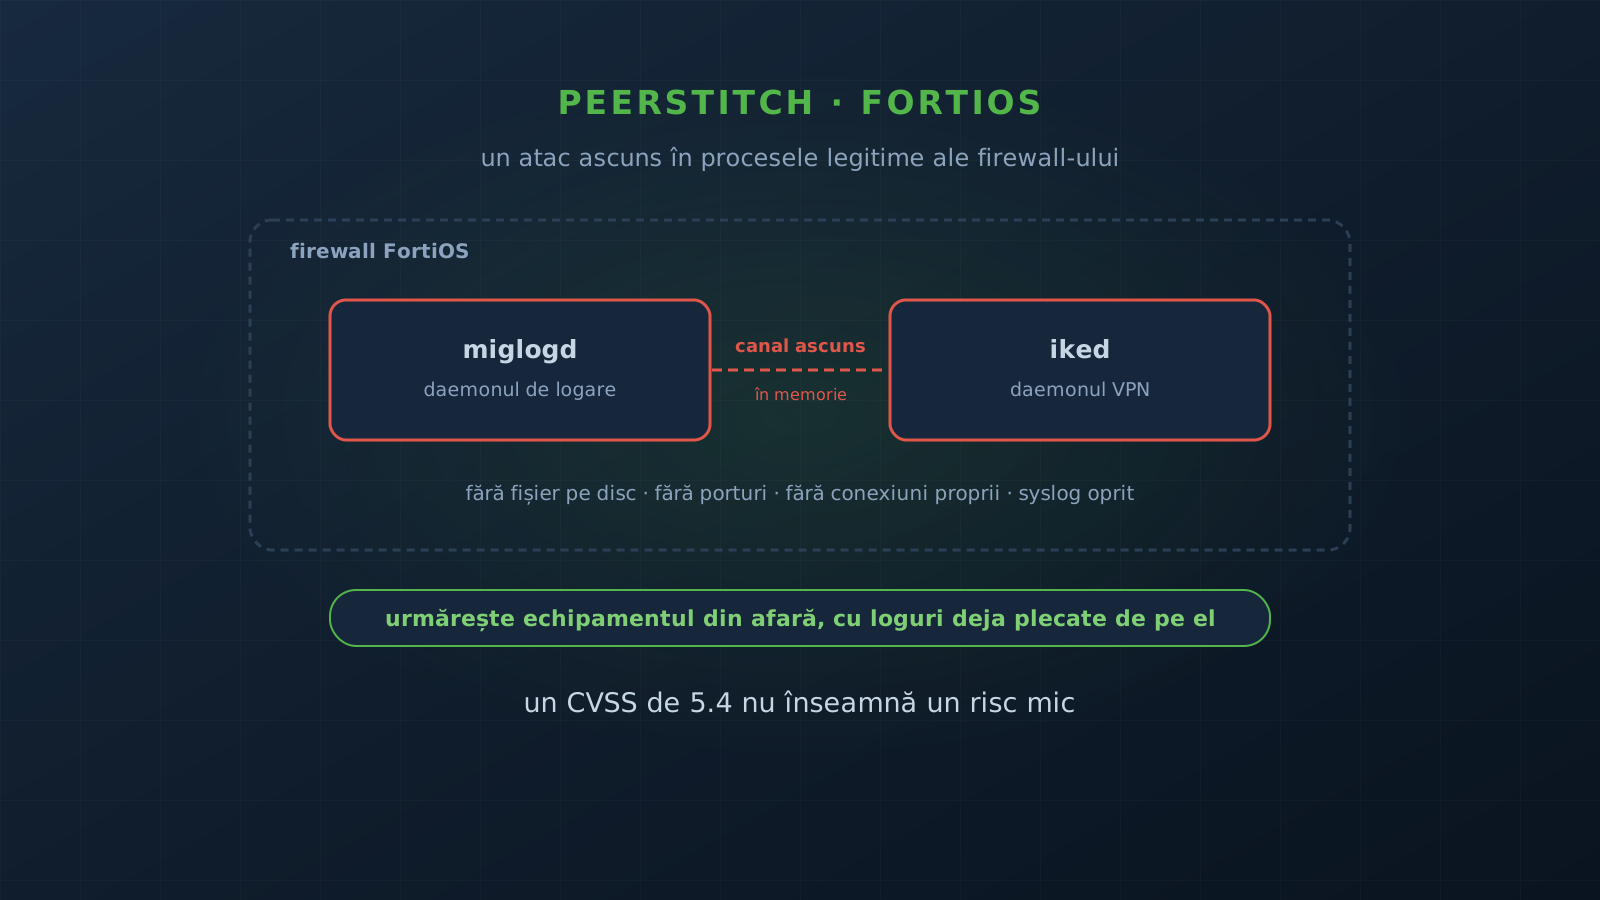
PEERSTITCH e un binar Linux ARM64, scris în C, care rulează doar în memorie. Cercetătorii îl descriu prin ce nu face: nu lasă un fișier persistent pe disc, nu deschide porturi de ascultare și nu inițiază conexiuni de ieșire. În schimb, comunică prin traficul generat de procese legitime de pe echipament.
Mecanismul e elegant în felul lui periculos. Un injector se atașează, prin ptrace, la doi daemoni de bază ai FortiOS: miglogd, procesul care se ocupă de logare, și iked, cel care gestionează VPN-ul. Le oprește execuția, alocă memorie executabilă, scrie acolo codul malițios și redirecționează execuția prin el. Rezultatul e un canal ascuns între două procese care rulează oricum, legitim, pe orice firewall.
Comunicarea folosește markeri ascunși în datele care trec prin proces (un port TCP, 8550, inclus în trafic, nu un port deschis, și adresa link-local 169.254.0.1, folosită doar pentru potrivire de tipar). Când miglogd recunoaște tiparul, transmite un identificator către iked. Iar iked, la o sesiune VPN marcată așa, ia o cale alternativă care ocolește validările de securitate implicite ale FortiOS.
Ironia merită subliniată: atacul se ascunde exact în daemonul de logare.
Ascuns și după aceea
Pe lângă PEERSTITCH, atacatorii au folosit modulul Apache nativ mod_md de pe firewall pentru a deschide un reverse shell prin SSH, ca al doilea canal de control. Au impersonat platforma FortiManager pentru a extrage date de la alte firewall-uri gestionate din rețea.
Și au șters urmele metodic: au oprit generarea de syslog, au șters logurile de crash, au perturbat telemetria de logare și au programat ștergerea automată a conturilor de administrator create de ei și a scripturilor folosite, imediat după execuție.
Un atac care nu lasă fișiere, nu face conexiuni proprii și își oprește singur logurile e un atac pe care nu îl găsești căutând în locurile obișnuite.
Lanțul: de la consola de management la firewall
Vulnerabilitatea folosită pentru a instala PEERSTITCH e CVE-2025-61624 (CVSS 5.4), un path traversal în interpretorul de comenzi FortiOS care permite unui atacator deja privilegiat să scrie sau să șteargă fișiere. Afectează FortiOS, FortiPAM, FortiProxy și FortiSwitchManager și a fost corectată de Fortinet în aprilie 2026 (FG-IR-26-122).
Accesul inițial a venit separat, prin CVE-2024-47575, vulnerabilitatea critică din FortiManager cunoscută drept FortiJump. Din consola de management, atacatorii au extras configurațiile a peste 500 de firewall-uri gestionate, împreună cu credențiale criptate, chei private și harta rețelei. Cu asta au mers mai departe.
Două lecții ies direct de aici:
- un CVSS moderat nu înseamnă risc moderat. 5.4 reflectă faptul că exploatarea cere privilegii. Dar într-un lanț, exact vulnerabilitatea care transformă un acces într-o persistență ascunsă e cea care contează cel mai mult;
- consola de management e bijuteria coroanei. Un singur FortiManager compromis a însemnat configurațiile și cheile pentru sute de firewall-uri.
Ce înseamnă pentru apărare
Echipamentele de margine (firewall-uri, gateway-uri VPN, console de management) sunt un punct orb clasic: nu rulează EDR, sunt monitorizate mai slab decât serverele și sunt tratate ca infrastructură, nu ca sisteme care pot fi compromise. PEERSTITCH exploatează exact punctul ăsta.
- Aplică patch-urile pentru FortiOS (CVE-2025-61624) și FortiManager (CVE-2024-47575), pe toate produsele afectate.
- Protejează și segmentează consola de management. Nu trebuie să fie accesibilă de oriunde, iar accesul la ea trebuie autentificat puternic și auditat.
- Trimite logurile într-un SIEM extern, dinainte. Dacă atacatorul poate opri syslog-ul pe echipament, singura urmă sigură e cea care a plecat deja de pe el. E aceeași lecție ca la compromiterile NetScaler.
- Tratează tăcerea logurilor ca pe o alarmă. Un echipament care brusc nu mai trimite loguri nu e „liniștit”, e un semnal.
- Dacă bănuiești compromitere, rotește tot: credențialele administrative, cele de VPN și cheile private care stăteau în configurații.
Ce să cauți
Indicatorii publicați includ serverul de descărcare 23.240.77[.]233:8085 și componentele lanțului de instalare: pM.js (script de pregătire care se autoșterge), index.js, index.wasm, ipssem.js (orchestratorul) și lldprx (injectorul, nucleul PEERSTITCH). Pentru lista completă, cu amprente, consultă raportul Unit 42 și buletinul Fortinet. Și reține: un malware care trăiește doar în memorie și își șterge urmele nu se găsește cu o căutare de fișiere. Se găsește prin ce lipsește (loguri oprite, telemetrie întreruptă) și prin comparația cu o stare cunoscută ca bună.
Ce reținem
PEERSTITCH arată că un atac sofisticat nu trebuie să facă zgomot. Fără fișiere, fără porturi, fără conexiuni proprii, ascuns în procesele pe care firewall-ul le rulează oricum, și cu logurile oprite de atacator. Apărarea nu mai poate presupune că echipamentul de margine își va raporta singur compromiterea. Trebuie să-l privești din afară, cu loguri care au plecat deja de pe el.
Vrei o evaluare a modului în care sunt monitorizate echipamentele de margine și consolele de management din rețeaua ta? Scrie-ne și pornim de la o analiză a expunerii.
Surse
Întrebări frecvente
Ce este PEERSTITCH?
Un malware nou, documentat de cercetătorii Unit 42 (Palo Alto Networks), care rulează doar în memorie pe echipamente FortiOS (binar Linux ARM64). Nu lasă fișier persistent pe disc, nu deschide porturi și nu face conexiuni proprii. Se injectează în daemonii legitimi miglogd și iked și comunică prin traficul pe care aceștia îl generează oricum.
Ce vulnerabilitate a fost folosită?
CVE-2025-61624 (CVSS 5.4), un path traversal în interpretorul de comenzi FortiOS care permite unui atacator deja privilegiat să scrie sau să șteargă fișiere. Afectează FortiOS, FortiPAM, FortiProxy și FortiSwitchManager și a fost corectată de Fortinet în aprilie 2026 (FG-IR-26-122). Accesul inițial a venit separat, prin vulnerabilitatea FortiManager CVE-2024-47575, cunoscută drept FortiJump.
De ce un CVSS de 5.4 e totuși grav?
Scorul e moderat fiindcă exploatarea cere un atacator care are deja privilegii. Dar într-un lanț de atac, exact o astfel de vulnerabilitate transformă un acces obținut într-o persistență greu de detectat. Scorul unei vulnerabilități izolate nu spune cât de mult contează în lanțul în care e folosită.
Cum mă apăr?
Aplică patch-urile pentru FortiOS și FortiManager, protejează și segmentează consola de management, trimite logurile echipamentelor de margine într-un SIEM extern dinainte și tratează oprirea bruscă a logurilor ca pe un semnal de alarmă. Dacă bănuiești compromitere, rotește credențialele și cheile din configurații.