SOC 2 și agenții AI: un audit făcut pentru oameni nu vede actorii autonomi
de Claudiu Hulea · IT Management Consultant
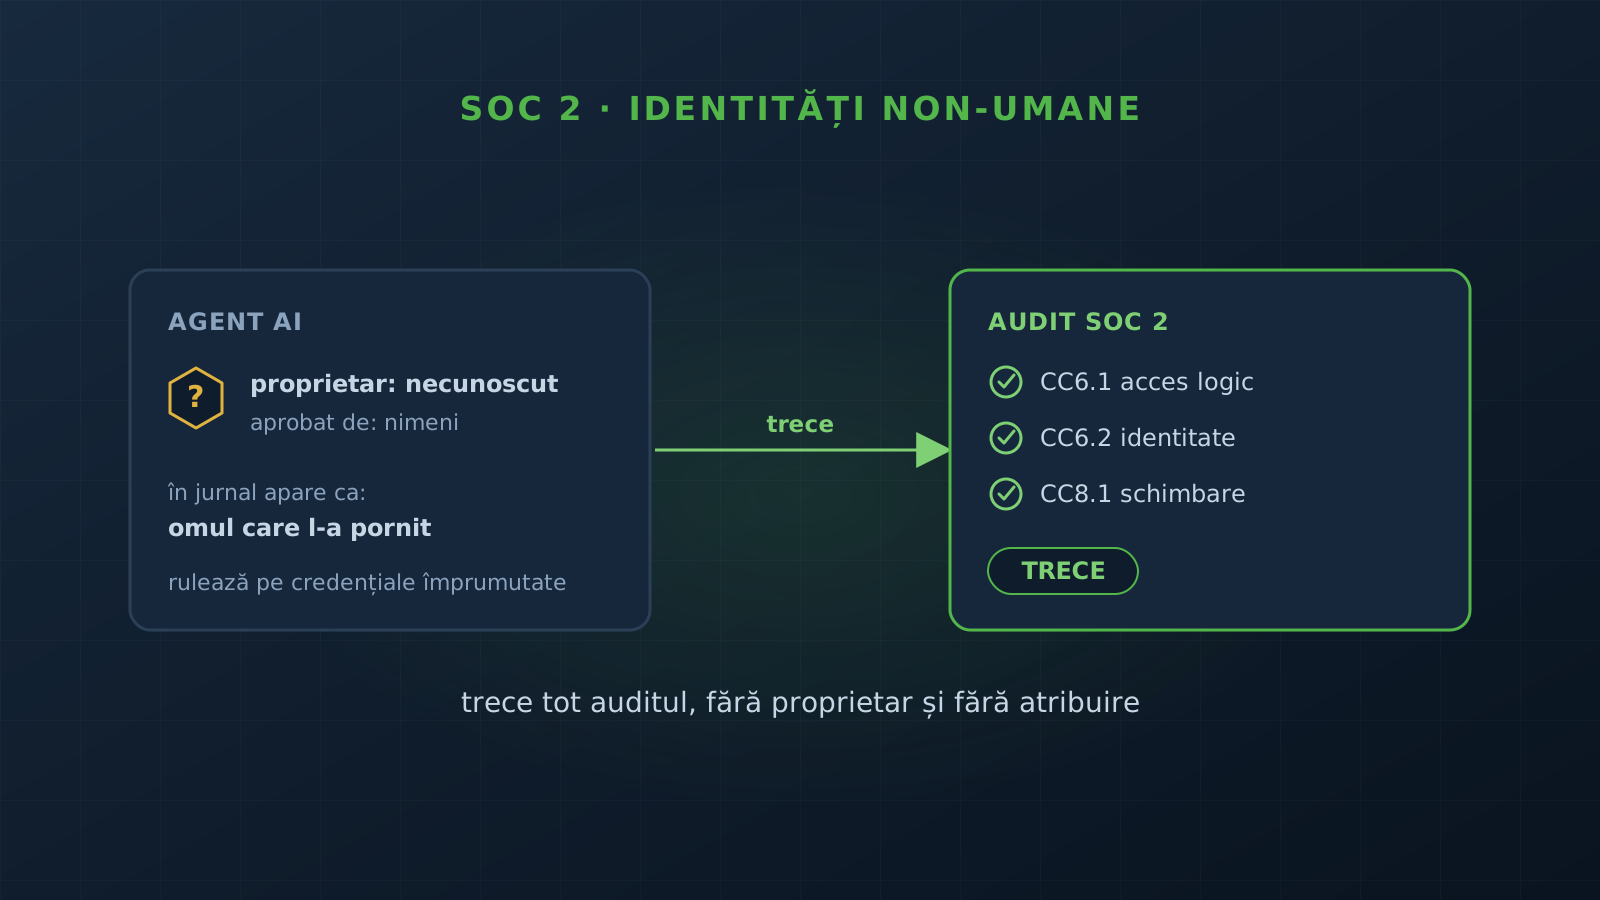
SOC 2 presupune că în spatele fiecărei acțiuni dintr-un sistem e un om. Un agent AI autonom sparge presupunerea: poate trece toate controalele SOC 2 fiind în același timp fără proprietar, neînregistrat și rulând pe credențiale împrumutate. Cadrul nu e greșit, e construit pentru o lume în care actorii erau oameni. Iar dacă auditul nu vede agenții, el certifică o realitate care nu mai e întreagă.
Ce presupune SOC 2, și de ce presupunerile cad
SOC 2 e un cadru de audit al AICPA, construit pe Trust Services Criteria (2017, revizuit 2022), prin care o organizație de servicii dovedește că are controale funcționale pentru securitate, disponibilitate și confidențialitate. Controalele de acces logic (CC6.1, CC6.2, CC6.3), managementul schimbării (CC8.1) și cel de risc (CC9.2) se sprijină, implicit, pe patru presupuneri:
- cineva aprobă un cont înainte ca el să existe;
- fiecare cont are un proprietar cunoscut;
- numele din jurnal identifică actorul;
- ce poate face un cont îți spune ce e menit să facă.
Pentru un om, toate patru sunt rezonabile. Pentru un agent AI, toate patru cad.
Unde se rupe, concret
Identități fără proprietar. Agenții nu apar printr-un flux de aprobare, ci ca efect secundar al altei acțiuni. Cineva conectează un asistent, o integrare sau un server MCP, iar în urma lui rămâne o identitate care nu figurează în niciun registru ca purtătoare de acces.
Autorizare în amonte de dovada de audit. Ce decide agentul se stabilește în prompt, înainte de controalele de management al schimbării. Dovada pe care o cere auditul se produce mai jos, unde decizia deja s-a luat.
Atribuire imposibilă. Potrivit unui studiu Cloud Security Alliance, 68% dintre organizații nu pot distinge clar acțiunile agenților AI de cele umane, iar doar 28% pot lega acțiunile unui agent de un om responsabil în toate mediile. Un agent care folosește un grant OAuth sau un cont de serviciu apare în jurnal ca omul care l-a pornit.
Instantaneu față de continuu. Reviziile de acces se fac periodic. Un agent care rulează non-stop pe credențiale împrumutate nu apare între două revizii, fiindcă în ziua reviziei totul arată în regulă.
De ce e o problemă de conformitate, nu doar de securitate
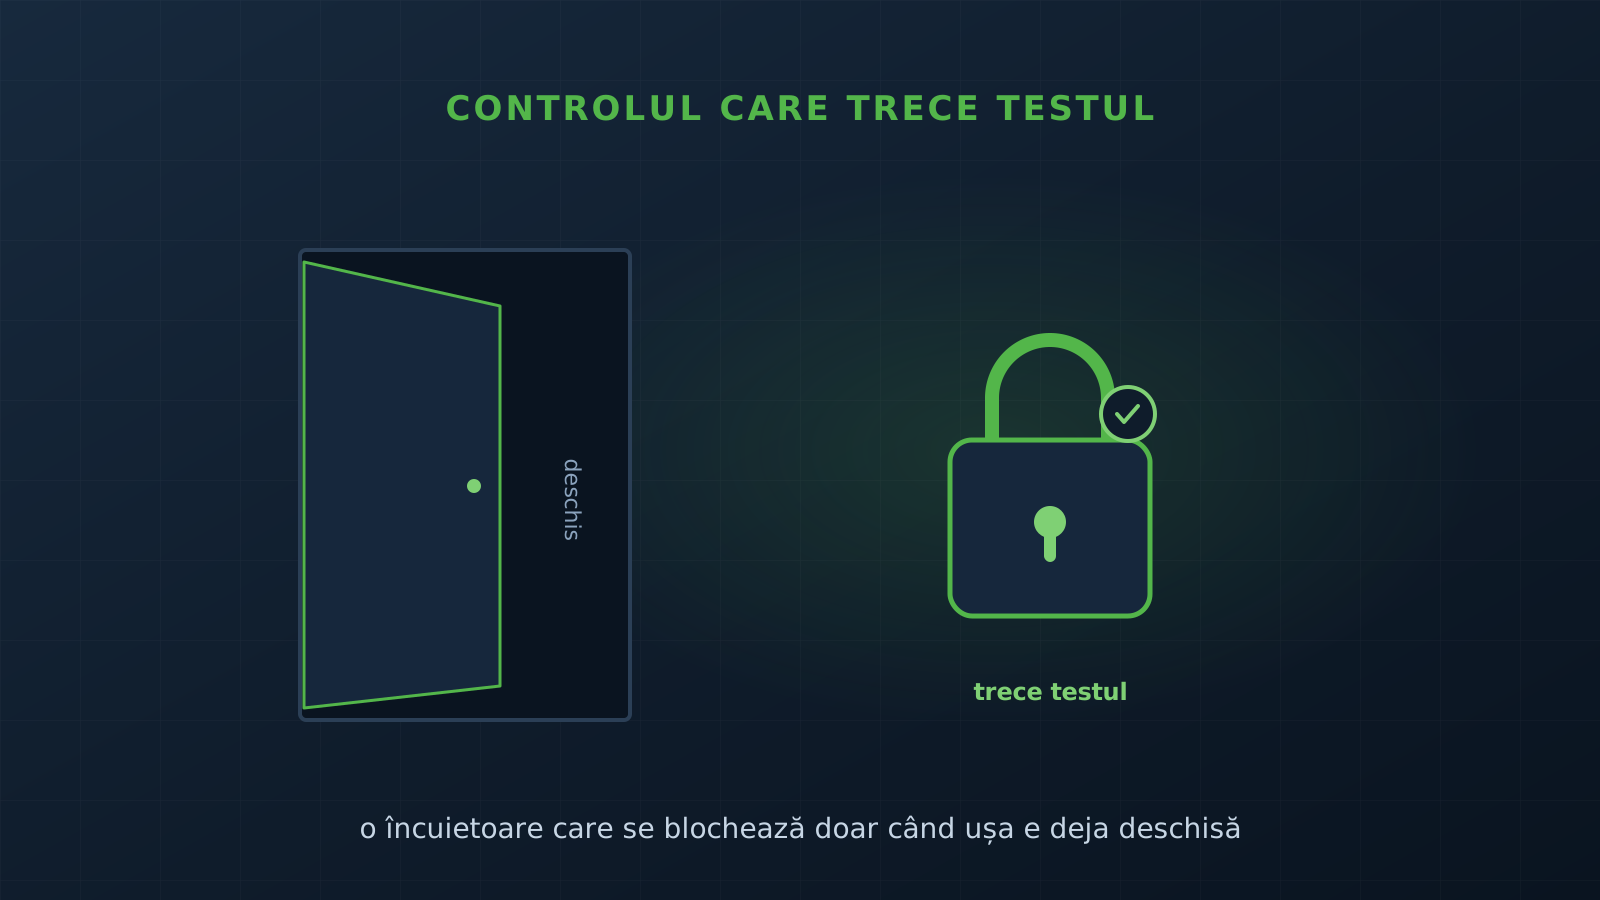
Un raport SOC 2, ca și un certificat ISO 27001, atestă că ai controale care funcționează. Dacă acele controale nu văd agenții, raportul rămâne adevărat pe litera lui și fals pe fond: certifică un control asupra a cine face ce, în timp ce o categorie întreagă de actori trece pe lângă el. Auditul trece, dar efectul promis, controlul real, nu se produce. E aceeași clasă de defect ca un control care trece testul de configurație și nu face nimic.
Scara nu e mică. Tot potrivit CSA, 85% dintre organizații au deja agenți în producție, 52% le dau identități de workload, 43% conturi de serviciu partajate, iar 31% le lasă să ruleze direct sub identitatea unui utilizator uman. Fiecare din ultimele două înseamnă un agent care moștenește drepturi peste ce ar avea nevoie și care, în jurnal, poartă alt nume decât al lui.
Ce poți face acum, fără să aștepți cadrul
- Tratează conturile de mașină ca pe utilizatori: proprietar numit, înregistrare, scop declarat în scris.
- Listează agenții în descrierea sistemului și testează-i explicit, nu doar conturile umane.
- Leagă fiecare acțiune de un principal responsabil, om sau serviciu identificabil, nu de credențiale împrumutate.
- Dă fiecărui agent doar privilegiul cerut de scopul lui, nu rolul moștenit de la cel care l-a pornit.
- Instrumentează atribuirea: să poți spune, în jurnal, unde se termină omul și începe agentul.
Ce reținem
Lecția trece dincolo de SOC 2. Orice cadru centrat pe om, inclusiv ISO 27001 cu controalele lui de acces din Anexa A, acoperă doar ce măsoară. Dacă nu măsoară identitățile non-umane, nu le guvernează, oricâte controale ar fi bifate. Regula e aceeași ca la orice graniță de încredere: nu presupune cine e actorul, verifică-l, atribuie-i fiecare acțiune și dă-i doar accesul de care are nevoie. Verifică efectul, nu presupunerea.
Vrei să știi ce identități non-umane rulează de fapt în sistemele tale, și cine răspunde pentru fiecare? Scrie-ne și pornim de la un audit.
Surse
- Cloud Security Alliance: peste două treimi dintre organizații nu pot distinge acțiunile agenților AI de cele umane
- Security Boulevard: sondajul CSA și Aembit, 68% nu pot distinge agent de om
- BleepingComputer: With the rise of AI agents, SOC 2 should adapt or risk irrelevance (sponsorizat de Token Security)
Întrebări frecvente
De ce nu văd cadrele de audit ca SOC 2 agenții AI?
Fiindcă SOC 2 se sprijină pe patru presupuneri făcute pentru oameni: cineva aprobă un cont înainte să existe, fiecare cont are un proprietar, numele din jurnal identifică actorul, iar ce poate face un cont îți spune ce e menit să facă. Un agent AI apare ca efect secundar al altei acțiuni, fără proprietar, ruleaza pe credențiale împrumutate și, în jurnal, poartă numele omului care l-a pornit. Toate patru presupunerile cad.
Ce spune studiul Cloud Security Alliance?
Potrivit studiului CSA „Identity and Access Gaps in the Age of Autonomous AI” (228 de respondenți, 2026), 68% dintre organizații nu pot distinge clar acțiunile agenților AI de cele umane, iar doar 28% pot lega acțiunile unui agent de un om responsabil în toate mediile. 85% au deja agenți în producție; 43% folosesc conturi de serviciu partajate, iar 31% lasă agenții să ruleze sub identitatea unui utilizator uman.
E și ISO 27001 afectat?
Da, la fel ca orice cadru centrat pe om. Controalele de acces din Anexa A a ISO/IEC 27001 acoperă ce măsoară; dacă nu măsoară identitățile non-umane, nu le guvernează, oricâte controale ar fi bifate. Un certificat rămâne valid pe litera lui și incomplet pe fond dacă o categorie întreagă de actori trece pe lângă controale.
Ce pot face acum?
Tratează conturile de mașină ca pe utilizatori: proprietar numit, înregistrare, scop declarat. Listează agenții în descrierea sistemului și testează-i explicit. Leagă fiecare acțiune de un principal responsabil, nu de credențiale împrumutate. Dă fiecărui agent doar privilegiul cerut de scopul lui, nu rolul moștenit. Și instrumentează atribuirea, ca să poți distinge în jurnal omul de agent.