Sari la conținut
Braincap
← Toate articolele

Blog

Email & identitate

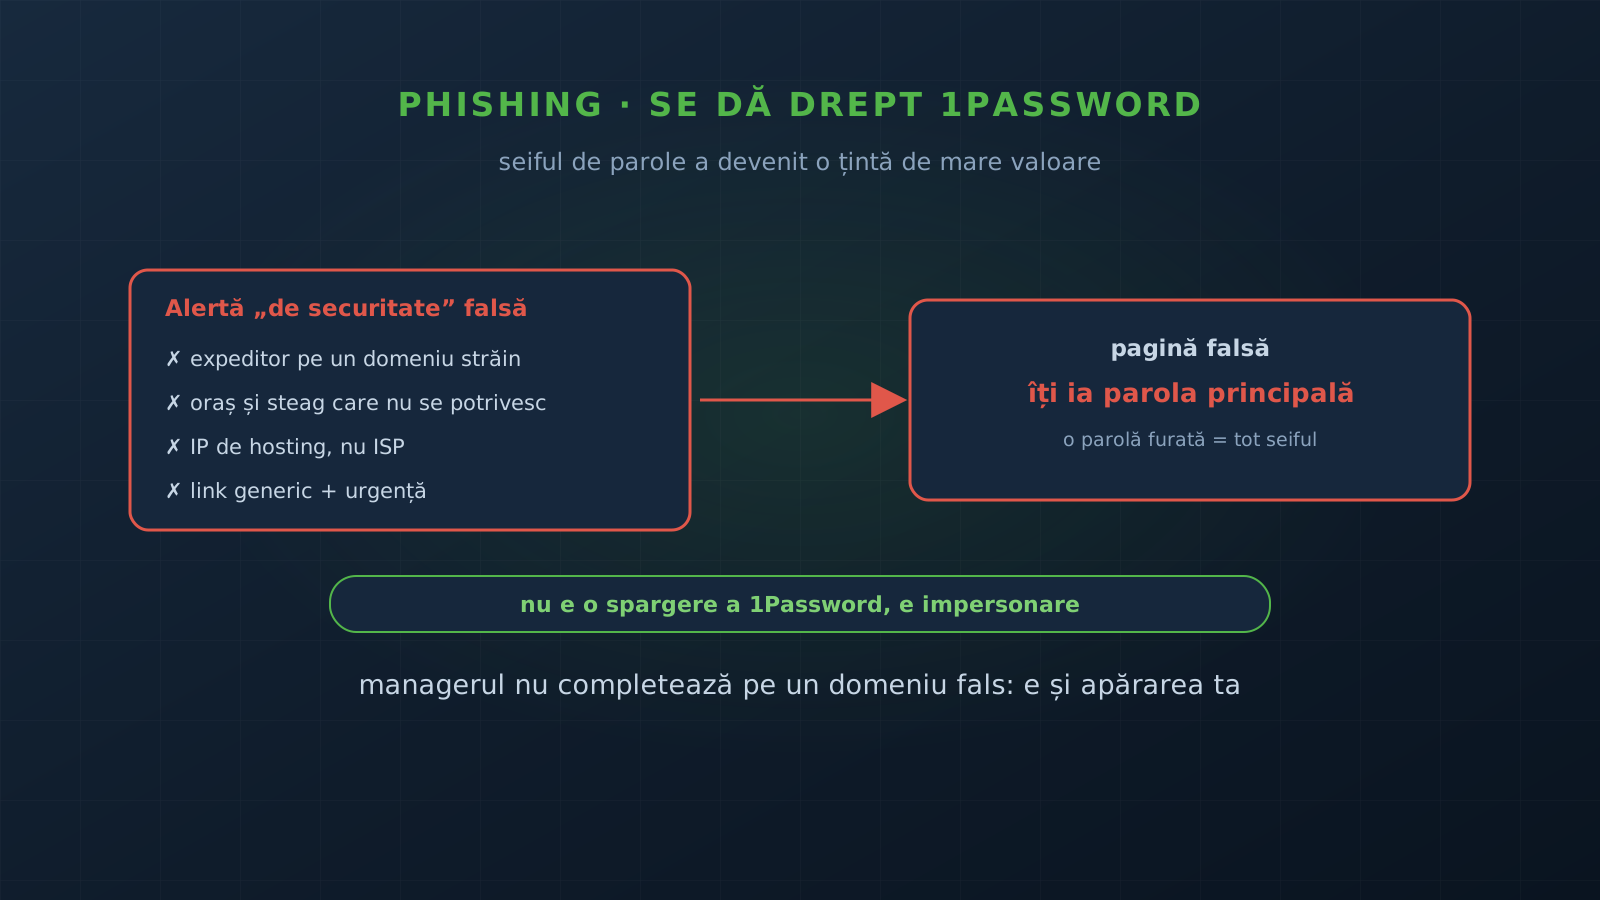
Ilustrație: un email de phishing care se dă drept o alertă de securitate 1Password, cu semnele care îl dau de gol, momind victima către o pagină falsă de recoltare a parolei principale

Phishing care se dă drept 1Password: seiful de parole a devenit o țintă

Un email de phishing care imită 1Password, cu o falsă alertă „browser nou detectat”, a ajuns în inbox. Nu e o spargere a 1Password, ci impersonare, și face parte dintr-un val real, confirmat chiar de 1Password și documentat de cercetători. De ce managerele de parole au devenit ținte, cum recunoști capcana și cum îți protejezi seiful.

Citește articolul
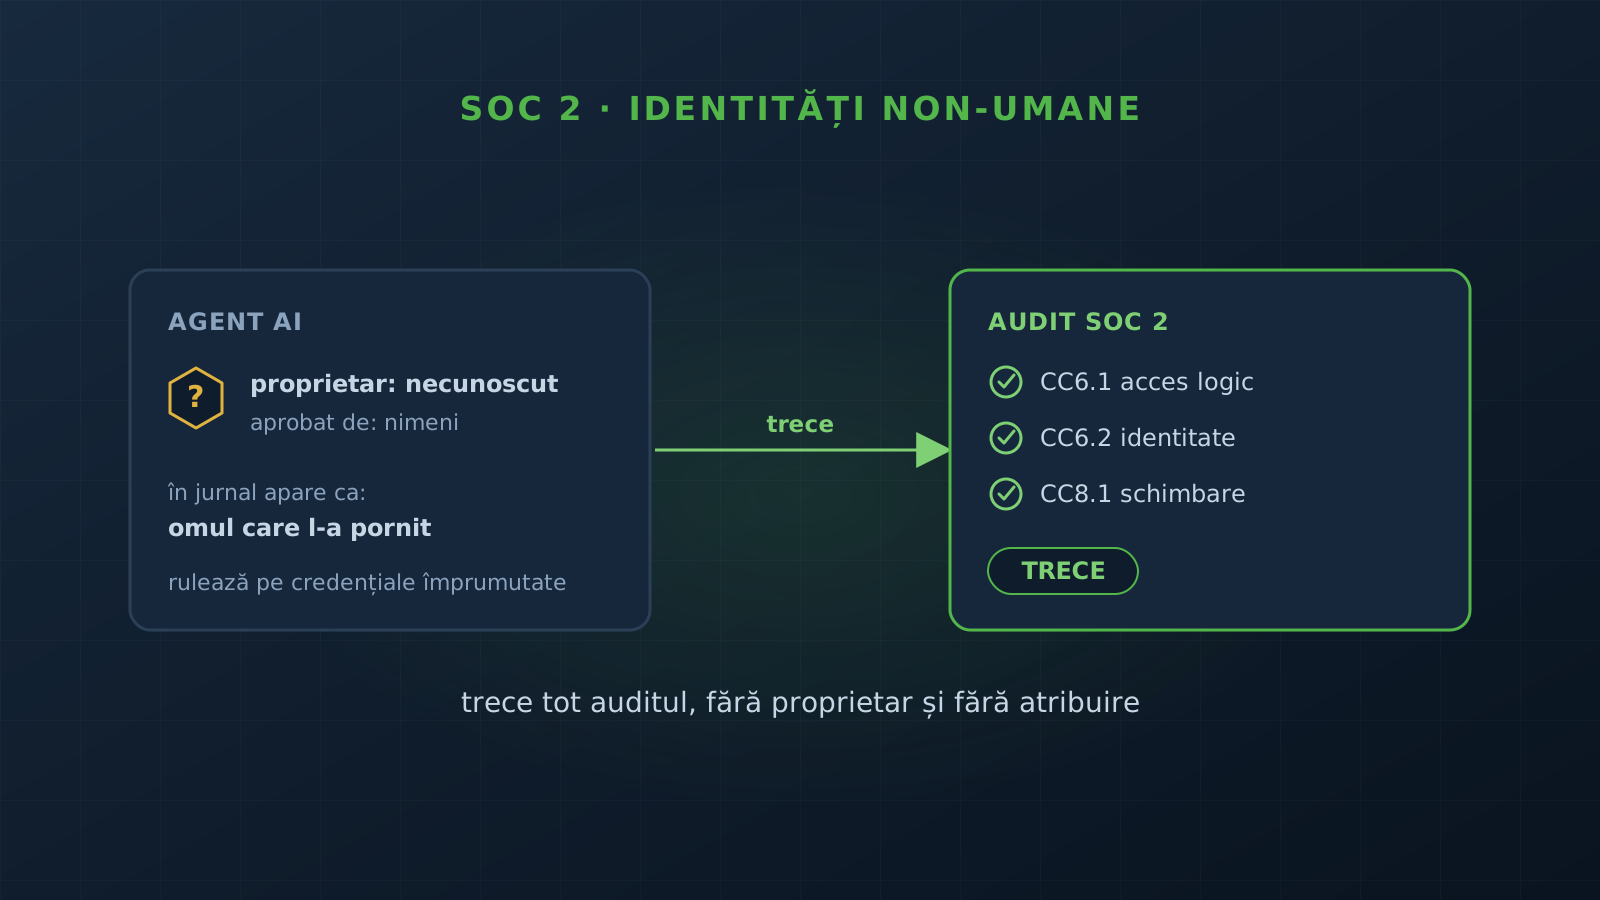
Ilustrație: un audit SOC 2 cu toate controalele bifate verde, în timp ce un agent AI trece prin el purtând identitatea împrumutată a unui om, fără proprietar cunoscut

SOC 2 și agenții AI: un audit făcut pentru oameni nu vede actorii autonomi

SOC 2 presupune că în spatele fiecărei acțiuni e un om: cineva aprobă contul, contul are proprietar, numele din jurnal e actorul. Un agent AI autonom sparge toate presupunerile și poate trece controalele fără proprietar și fără atribuire. Ce se rupe, ce spun cifrele CSA (68% nu pot distinge agent de om) și ce faci acum, inclusiv de ce e afectat și ISO 27001.

Citește articolul
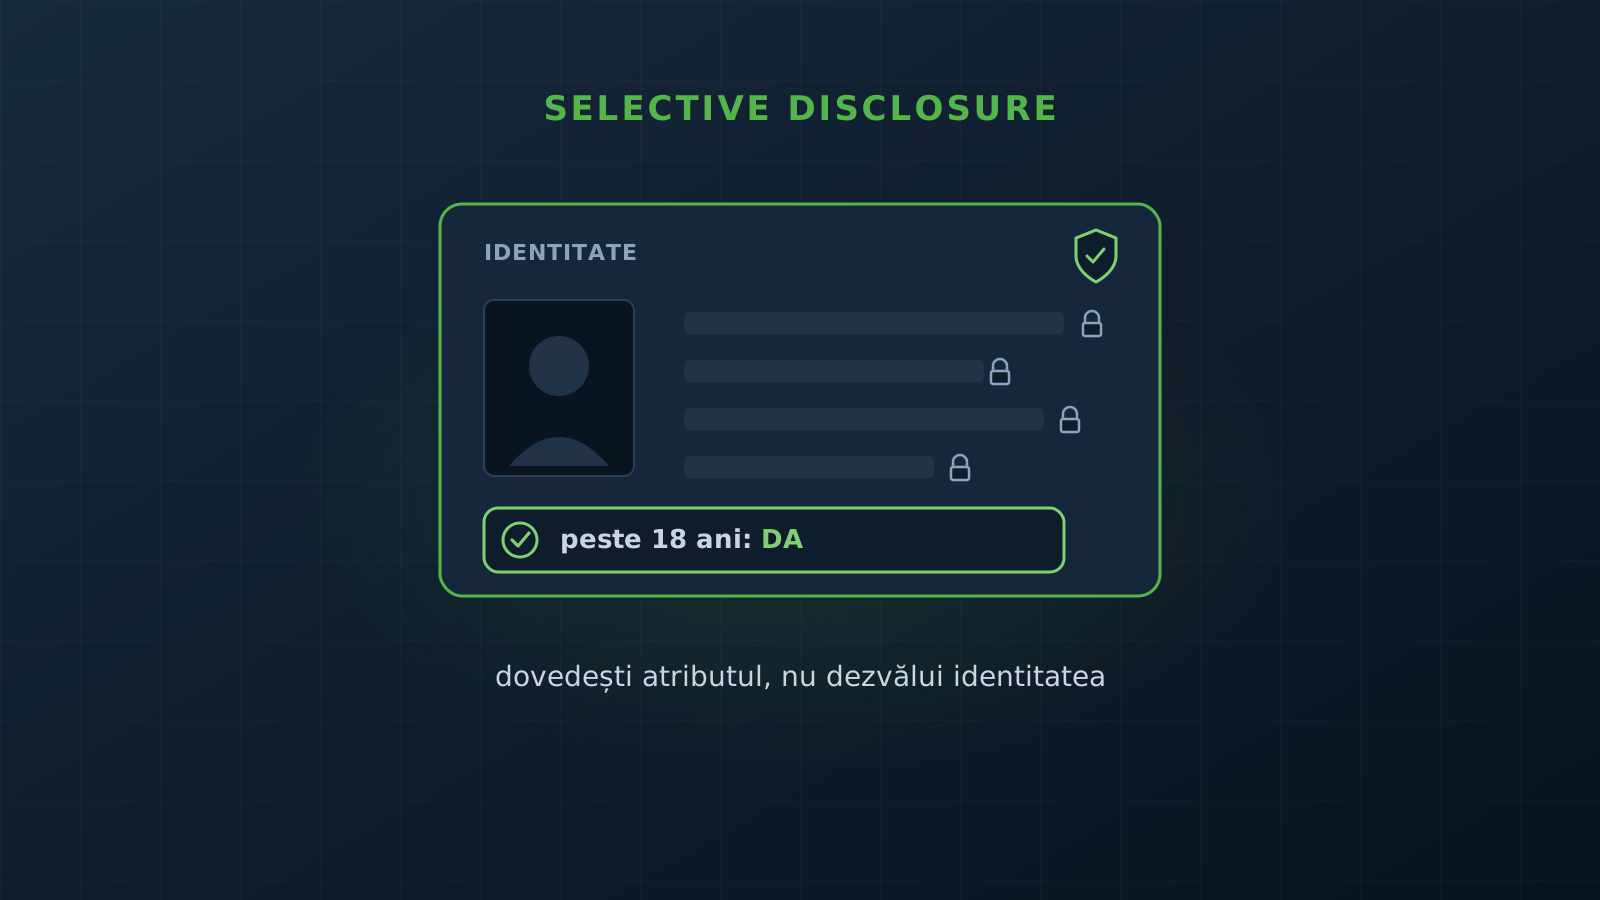
Ilustrație: o carte de identitate cu toate câmpurile redactate, mai puțin o dovadă semnată criptografic că deținătorul are peste 18 ani

Cum ajută identitatea digitală confidențialitatea: selective disclosure și portofelul EUDI

Identitatea digitală poate crește confidențialitatea, nu s-o scadă, dacă folosește criptografia potrivită: dovedești un atribut, de exemplu că ai peste 18 ani, fără să dezvălui identitatea. Ce e selective disclosure, cum funcționează portofelul EUDI (obligatoriu în UE și România până la finalul lui 2026) și unde nu e magie: SD-JWT nu e unlinkability.

Citește articolul
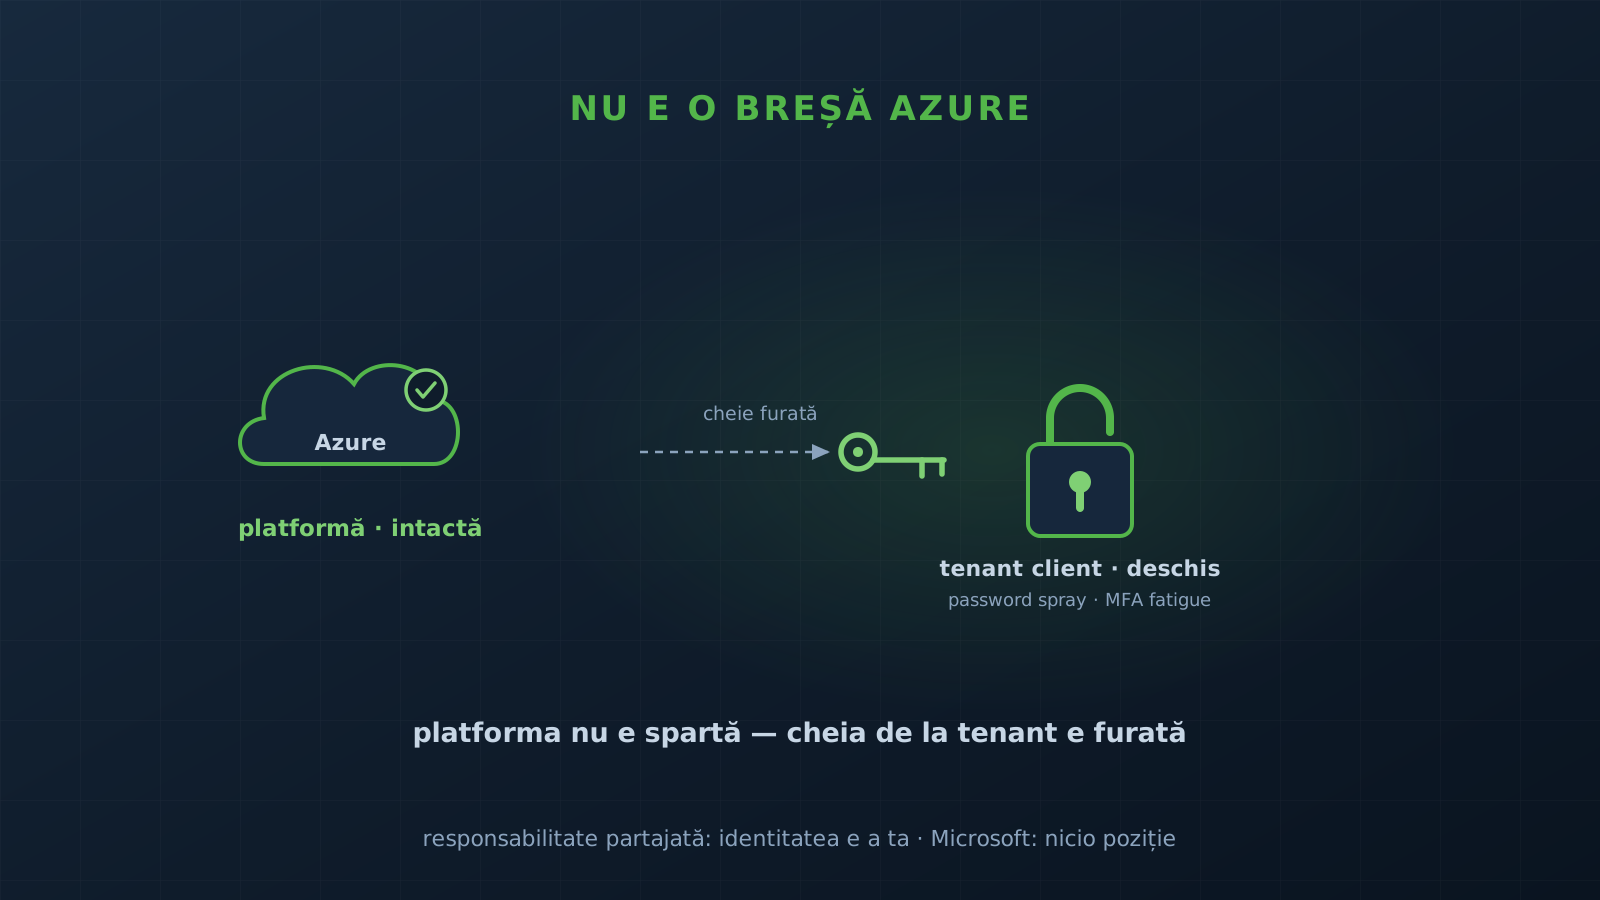
Ilustrație: cloud-ul Azure rămâne intact, cu bifă, în timp ce lacătul unui tenant de client e deschis cu o cheie furată din exterior — nu o spargere a platformei, ci credențiale compromise

Furt de 3,6 milioane de înregistrări „din Azure": nu e o breșă Microsoft, e furt de credențiale pe tenant

Un atacator scoate la vânzare 3,64 milioane de înregistrări de angajați „furate din Azure" de la McDonald's, Vodafone, TCS și alții. Dar nu e o breșă a platformei Microsoft: e furt de credențiale (password spray + MFA fatigue + infostealers) pe tenant-urile clienților. De asta tace Microsoft, și de asta MFA-ul cu push simplu e veriga slabă.

Citește articolul
De ce sa utilizam autentificarea 2FA?

De ce sa utilizam autentificarea 2FA?

Firmele ar trebui să folosească autentificarea cu doi factori (2FA) și, în special, 2FA de la DUO Security din mai multe motive

Citește articolul