Phishing care se dă drept 1Password: seiful de parole a devenit o țintă
de Claudiu Hulea · IT Management Consultant
Un email de phishing care se dă drept 1Password a ajuns zilele astea într-un inbox pe care îl urmărim: o falsă alertă de securitate, „browser nou detectat”, cu îndemnul de a verifica „activitatea recentă” printr-un link. Arată convingător la prima vedere, și exact asta e problema. Nu e un caz izolat, ci parte dintr-un val real.
Un lucru de spus clar din start, ca să nu alimentăm panica: nu e o spargere a 1Password. E impersonare. Emailurile nu sunt trimise de 1Password și nu provin dintr-o compromitere a sistemelor lor. 1Password însuși a confirmat public un val de phishing împotriva utilizatorilor săi și a precizat că nu e rezultatul unei breșe, iar cercetătorii au documentat chiar un kit de phishing dedicat acestei ținte.
De ce managerul de parole a devenit o țintă
E o ironie care merită înțeleasă. Un manager de parole reduce riscul, fiindcă elimină parolele slabe și reutilizate. Dar, prin chiar natura lui, concentrează totul într-un singur loc. O singură parolă principală furată nu deschide un cont, ci întregul seif: conturi, chei, secrete, tot.
Pentru un atacator, asta schimbă aritmetica. Nu mai trebuie să phishuiască zece servicii; e suficient să phishuiască managerul o dată. De aceea nu mai vorbim de emailuri generice, ci de kituri de phishing construite special pentru această țintă, care știu să ceară și al doilea factor, nu doar parola.
Cum arată, concret
Exemplarul primit are toate semnele clasice, dacă te uiți dincolo de siglă:
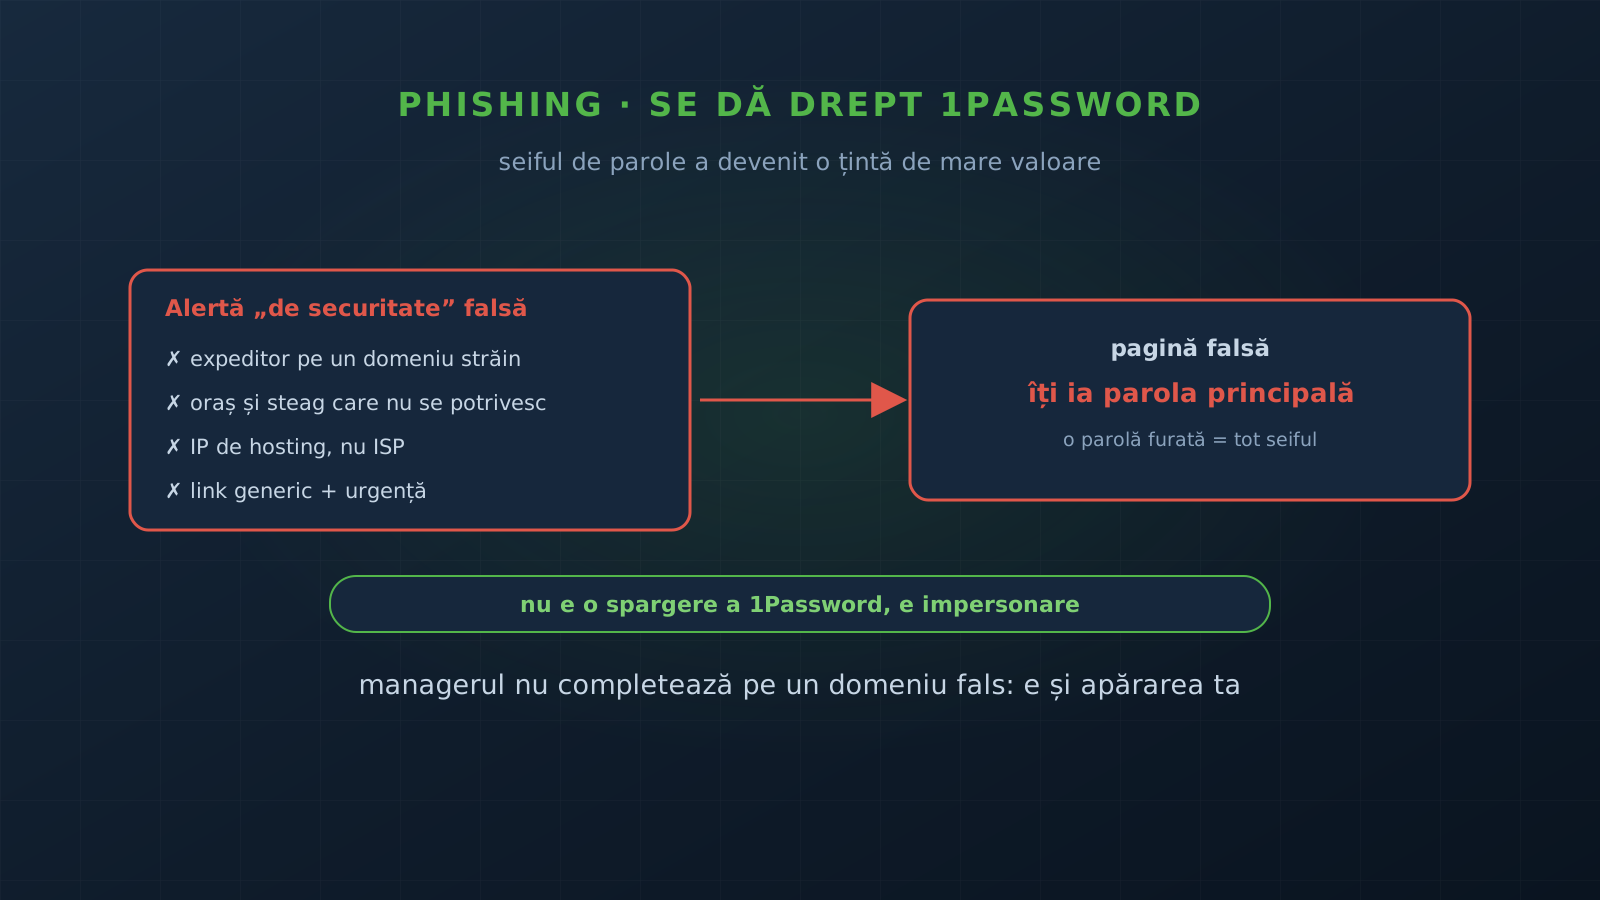
- domeniul expeditorului nu aparține 1Password. Numele afișat era „1Password”, dar adresa reală era pe un domeniu fără nicio legătură, foarte probabil un cont de email compromis al unei alte companii, folosit ca rampă de lansare;
- nepotriviri geografice: un oraș și o țară afișate („New York, Statele Unite”) care nu se potriveau cu steagul de alături (Germania). Când detaliile nu se leagă între ele, e un semn;
- IP de hosting, nu de ISP rezidențial: adresa IP afișată aparținea unui furnizor de cloud, tipic pentru infrastructura trimisă rapid și abandonată;
- link generic și urgență: îndemnul de a vizita „această pagină” pentru a verifica activitatea, ambalat într-o alertă de securitate care te grăbește să dai clic înainte să gândești;
- branding legitim reciclat: sigla, adresa reală din subsol și aspectul sunt copiate din emailuri autentice, ca totul să pară credibil.
Capcana finală e mereu aceeași: o pagină care îți cere parola principală. Odată introdusă acolo, atacatorul o are.
Lure-urile se schimbă, scopul nu
Varianta cu „browser nou detectat” nu e singura. Valul confirmat de 1Password folosea un pretext diferit, „actualizează metoda de plată”, cu o pagină falsă de plată. Cercetătorii au văzut și pagini de tip „verificare de securitate”. Pretextul se schimbă de la o campanie la alta, dar obiectivul e identic: să te ducă pe o pagină falsă și să-ți ia parola principală.
Nu te baza pe recunoașterea unui anumit text. Bazează-te pe reflexul de a nu da clic pe linkuri din emailuri de „alertă” și de a deschide aplicația direct.
Cum îți protejezi seiful
Apărarea nu e un singur truc, ci câteva straturi:
- MFA rezistent la phishing pe contul de manager. Un cod OTP poate fi cerut și pe pagina falsă, în timp real. O passkey sau o cheie de securitate hardware nu pot fi relayate la fel de ușor. Pune cel mai puternic al doilea factor exact pe contul care deține tot.
- Folosește autofill-ul ca detector. Un manager de parole leagă fiecare credențial de domeniul corect. Pe o pagină falsă, pur și simplu nu completează. Dacă te aștepți să-ți completeze parola și nu o face, e un semnal, nu o eroare. E chiar unul dintre cele mai bune motive să folosești un manager, detaliat în articolul nostru despre 1Password.
- Nu introduce niciodată parola principală pe o pagină ajunsă din email. Dacă primești o alertă, deschide aplicația sau tastează tu adresa cunoscută. Legitimă sau nu, verificarea se face pe cont, nu pe link.
- Verifică expeditorul și raportează. Numele afișat nu înseamnă nimic; contează domeniul real. Un email de „securitate” de pe un domeniu străin se raportează și se șterge.
Pentru o organizație, lucrurile astea nu sunt opționale. Conturile de manager de parole, mai ales cele de administrator, sunt exact genul de acces privilegiat pe care NIS2 cere să-l protejezi cu autentificare puternică, parte din securitatea credențialelor.
Ce reținem
Faptul că atacatorii phishuiesc managere de parole nu e un motiv să renunți la ele. E un motiv să le protejezi contul ca pe cel mai important pe care îl ai, fiindcă chiar este. Managerul rămâne una dintre cele mai bune apărări împotriva phishing-ului, prin chiar refuzul lui de a completa pe un domeniu fals. Trebuie doar să nu-l ocolești tu, introducând manual parola acolo unde el a refuzat.
Vrei o verificare a modului în care sunt protejate conturile privilegiate și credențialele în organizația ta, plus un program de conștientizare care chiar prinde? Scrie-ne și pornim de la o evaluare.
Surse
Întrebări frecvente
A fost spart 1Password?
Nu. E vorba de impersonare, nu de o breșă. Emailurile nu sunt trimise de 1Password și nu provin dintr-o compromitere a sistemelor lor. 1Password a confirmat public un val de phishing împotriva utilizatorilor săi și a precizat că nu e rezultatul unei spargeri.
Cum recunosc un astfel de email?
După domeniul expeditorului, care nu aparține 1Password; după nepotriviri (oraș sau țară care nu se leagă de steagul afișat, IP de hosting în loc de ISP); după linkuri generice („această pagină”) și tonul de urgență. Nu da clic. Deschide aplicația direct, nu din email.
Cum îmi protejez seiful?
Activează MFA rezistent la phishing (passkey sau cheie de securitate) pe contul de manager de parole, nu doar un cod OTP. Folosește autofill-ul ca detector: managerul nu completează pe un domeniu fals. Și nu introduce niciodată parola principală pe o pagină ajunsă printr-un link din email.
De ce ar ținti cineva tocmai managerul de parole?
Fiindcă e cea mai concentrată pradă. O singură parolă principală furată deschide tot seiful: conturi, chei, secrete. Pentru un atacator, compromiterea managerului valorează cât toate conturile la un loc, de aceea există deja kituri de phishing dedicate acestei ținte.